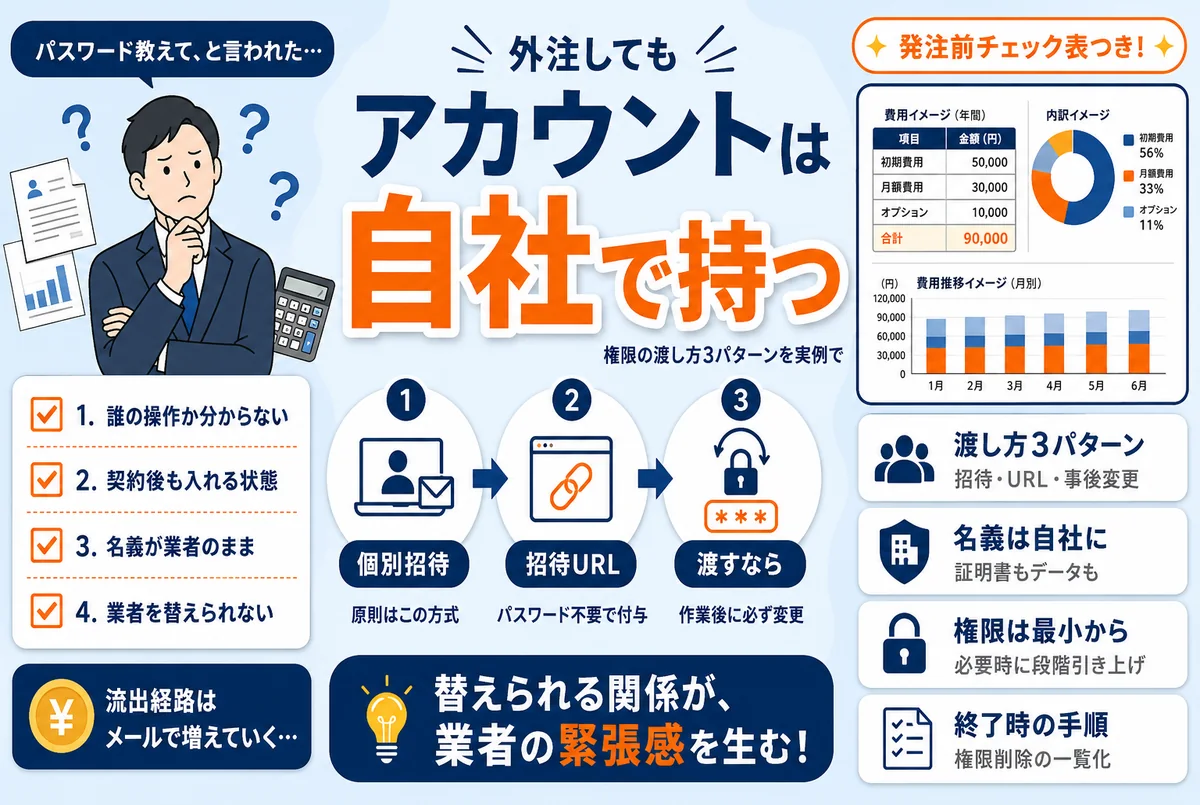
なぜパスワードを渡してはいけないのか
パスワードの共有には、その場では見えにくい3つの問題があります。
- 誰の操作か区別できなくなる——同じアカウントを複数人が使うと、トラブル時に「いつ誰が何をしたか」を切り分けられない
- やめた後も入れる——契約終了後もパスワードを知っている状態が続く。変更し忘れれば、元業者がいつまでもアクセスできる
- 流出経路が増える——メールやチャットに書かれたパスワードは、転送・引用でどこまでも複製されていく
多くのクラウドサービス(Google、LINE公式アカウント、広告管理ツール、タグ管理ツールなど)には、パスワードを渡さずに他人へ権限だけを付与する「招待」の仕組みが最初から用意されています。まずこれを使うのが原則です。
実案件で使っている権限の渡し方3パターン
パターン1: 個別招待(原則これ)
業者のアカウント(メールアドレス)を指定して、必要な権限レベルで招待する方式です。実案件では、個人情報を含むフォルダについてお客様から「URLを知っていれば誰でも見られる共有はできない」と申告があり、全体公開リンクではなく弊社アカウントの個別追加に切り替えました。この方式なら、契約終了時に相手のアカウントを削除するだけでアクセスを完全に断てます。
権限レベルも重要です。別の実案件では、閲覧権限のままでは設定作業ができず、必要な操作範囲に応じて権限を一段ずつ引き上げてもらいました。最初から最強の権限を渡すのではなく、必要になった分だけ上げるのが安全です。
パターン2: 招待URL方式
LINE公式アカウントなどでは、管理画面から発行した招待URLを業者に送るだけで権限付与が完結します。パスワードはもちろん、メールアドレスの登録作業すら不要です。サービスに招待機能があるかどうかは、外注前に「権限管理」「メンバー追加」といったメニューを探せば分かります。
パターン3: やむを得ずパスワードを渡す場合——事後の変更をセットに
レンタルサーバーの契約画面など、招待機能がないサービスも存在します。実案件では、サーバーの設定代行のためにお客様からログイン情報をお預かりする際、「作業完了後にパスワードをご変更ください」までをセットでご案内しています。渡す前より渡した後が大事です。この一手間で、パターン1に近い安全性を保てます。

アカウントだけでなく「名義」も自社で持つ
権限の渡し方と同じくらい重要なのが、契約・データの名義です。実案件から2つ例を挙げます。
1つ目はデータの保管先です。注文メールを自動処理する仕組みを作った際、メールの転送先アカウントはお客様の名義で用意していただきました。個人情報を含むデータが、業者ではなくお客様の管理下に置かれたまま運用できるからです。仮に弊社との契約が終わっても、データとその蓄積はお客様の手元に残ります。
2つ目は外部サービスの契約です。サイトのSSL証明書(通信を暗号化する証明書)を導入した案件では、証明書の購入契約をお客様名義での直接契約にし、弊社は購入先の選定と手順のご案内、設置作業を担当しました。業者名義で契約されたサービスは、業者と縁が切れた瞬間に更新も解約もできない宙づり状態になります。
外注で作ってもらうのは「仕組み」であって、「依存」ではない。アカウント・データ・契約名義が自社にあれば、業者はいつでも替えられる。替えられる関係だからこそ、業者側にも健全な緊張感が生まれる。
AIツールの利用契約(APIの支払いなど)も同様です。業者の名義で契約されていると、残高切れや仕様変更のたびに業者経由でしか対処できません。
外注前のチェックリスト
権限と名義について、発注前に確認しておきたい項目をまとめます。
| 確認項目 | 望ましい答え |
|---|---|
| 共有方法は何を使うか | 招待機能によるアカウント個別追加(理由の説明がある) |
| 求める権限レベルはどこまでか | 作業に必要な範囲のみ。必要時に段階的に引き上げ |
| パスワードを渡す場面はあるか | 招待機能がないサービスのみ。作業後の変更案内までセット |
| 新規契約の名義はどちらか | 発注側名義。業者は選定と設定を代行 |
| データの保管先は誰の管理下か | 発注側名義のアカウント・フォルダ |
| 契約終了時の手順 | 権限削除の一覧が提示され、残るものと消えるものが明確 |
これらを最初に確認しておくと、業者の乗り換えやトラブル時に身動きが取れる会社になります。権限の渡しすぎが招くリスクはAIに作らせたツールの危険性と対策で、情報漏えいの実例は中小企業の情報漏えい事例でも解説しています。
権限とデータの持ち方から設計します
TOTONOの自動化支援は、成果物・アカウント・データをお客様名義に残す設計を標準にしています。現在の外注先との権限関係の点検だけでも、お気軽にご相談ください。
AIに30秒で試す →よくある質問
Q. 信頼できる業者なら、パスワードを渡したほうが早いのでは?
信頼の問題ではなく、構造の問題です。招待方式なら「誰が・いつ・何をしたか」が記録に残り、業者側も疑われない証拠を持てます。つまり招待方式は発注側だけでなく業者を守る仕組みでもあります。弊社が受注側なのにパスワードを預からない方向で設計するのは、この相互保護のためです。
Q. すでに業者名義で契約されているサービスがあります。どうすればよいですか?
多くのサービスには所有権の移管や管理者変更の手続きがあります。関係が良好なうちに、契約の一覧化と自社名義への移管を進めてください。ドメイン・サーバー・広告アカウント・LINE公式アカウントあたりが特に重要です。移管を渋る業者は、それ自体が危険信号だと考えてください。
Q. 招待用に業者のメールアドレスを追加すると、社内の情報が見られすぎませんか?
権限は対象と範囲を絞って付与するのが原則です。フォルダ単位・サービス単位で必要な箇所だけを共有し、権限レベルも閲覧か編集かを作業内容に合わせて選びます。実案件でも、最初は閲覧権限で調査を行い、設定作業に入る段階で必要なコンテナのみ権限を引き上げてもらう手順を取りました。全体への包括的な権限を最初から求める業者には理由を確認してください。
Q. 権限管理を厳しくすると、外注のスピードが落ちませんか?
初日に数十分の差が出る程度で、その後はほぼ変わりません。実案件でも、共有方式の切り替えと招待作業を含めて発注当日のうちに必要物が揃っています。むしろ権限が整理されていない会社のほうが「誰が管理者か分からない」「招待を出せる人が不在」で止まりがちです。日頃から管理者を明確にしておくことが、外注を速くする一番の準備です。