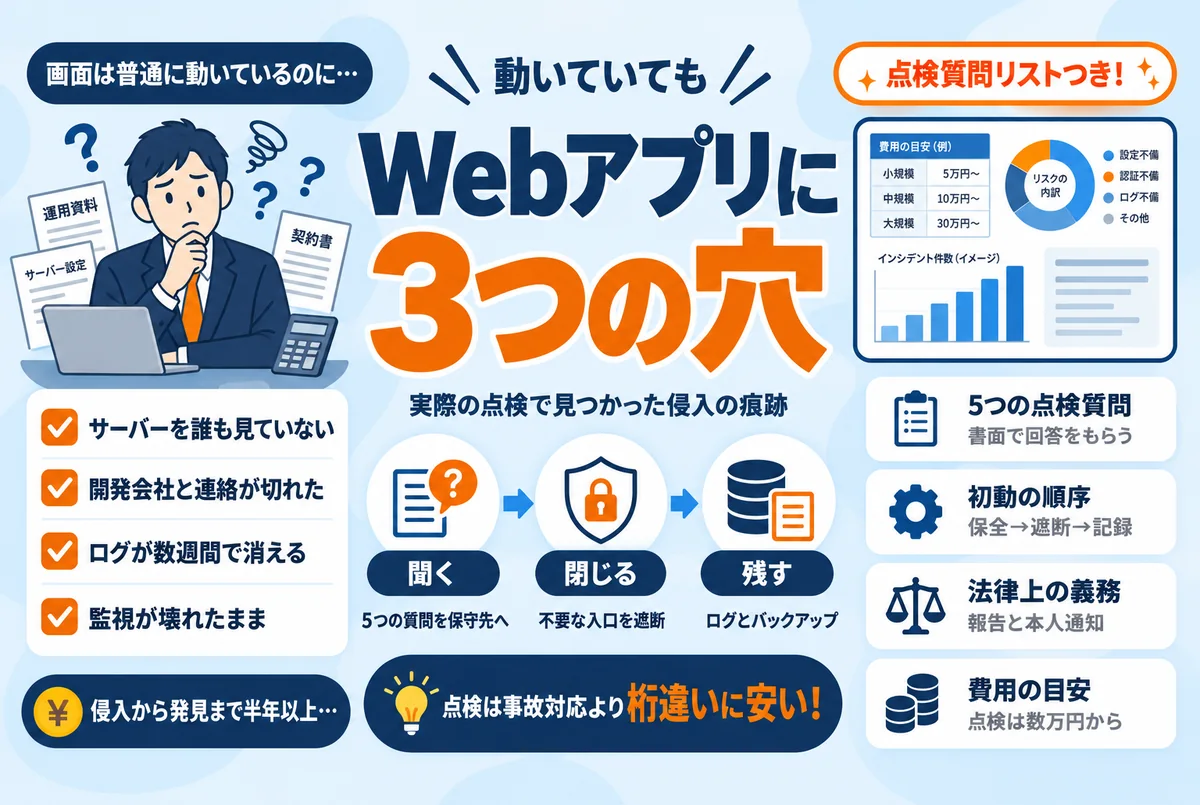
実際の点検で見つかった3つの穴
冒頭のケースで見つかった問題は1つではありませんでした。いずれも「サービスの見た目」からは分からないものです。
穴1:サーバー内に仮想通貨の採掘プログラム
第三者がサーバーに侵入し、仮想通貨を採掘するプログラム(サーバーの計算能力を盗む不正ソフト)を設置していました。巧妙なのはその名前で、システムの正規の更新機能を装った名称で常駐するよう作られていました。発見時は偶然停止していましたが、いつ・どこから侵入されたのかは特定できませんでした。サーバーの操作記録(ログ)の保存期間が短く、設置された時期の記録がすでに消えていたためです。
穴2:データベースがインターネットに公開状態
顧客情報を保管するデータベースの接続口が、世界中のどこからでも接続を試せる状態になっていました。守りはパスワード1つだけ。さらにサーバーの防火壁(ファイアウォール)が無効になっており、遠隔操作の入口には数万件規模の不正ログイン試行の記録が残っていました。総当たり攻撃は自動プログラムが24時間仕掛けてくるため、時間の問題だったと言えます。
穴3:会員から預かった画像が、ログインなしで閲覧できる
会員から預かった本人確認書類の画像が、URL(アドレス)を直接指定すればログインなしで表示できる設定になっていました。URLは推測しにくいランダムな文字列だったため実際の閲覧被害は確認されませんでしたが、「ログインした人にしか見せないはず」のデータが、仕組みの上ではそうなっていなかったわけです。
3つに共通するのは、どれもサービスは正常に動き続けていたことです。画面は普通に表示され、会員は普通に使えている。だからこそ、誰も気づきませんでした。
なぜ「動いているのに危険」が生まれるのか
- 作って納品、で関係が終わっている:開発会社との契約が納品で完了し、その後のサーバーを誰も見ていない。開発した担当者が退職・交代すると、状況を知る人がゼロになる
- ログの保存期間が初期設定のまま:多くのサーバーは操作記録を数週間〜数か月で自動削除する設定です。何かあってから調べようとしても、肝心の時期の記録が残っていない
- 監視の仕組みが「壊れたまま」:このケースでは改ざん検知ツールが導入されていましたが、設定エラーで毎日失敗し続けていました。エラー通知は誰にも届いていません。「入れてある」と「働いている」は別物です
- 攻撃側は会社の規模を選ばない:不正アクセスの大半は自動プログラムによる無差別の走査です。狙われる理由は「有名だから」ではなく「入口が開いているから」です
つまり問題は技術力ではなく「見る人がいない期間」が生まれる構造にあります。これは特定の開発会社の質の問題というより、単発の受発注で終わる中小企業のシステム開発では標準的に起こることです。

開発会社に聞くだけでできる5つの点検
自社で技術的な調査はできなくても、保守先や開発会社に次の5つを質問し、回答を書面でもらうだけで大半のリスクが見えます。答えられない・回答が曖昧という事実自体が、重要な点検結果です。
- 1. 外部に公開されている入口(ポート)は何か——Webサイトの表示に必要なもの以外(データベース・遠隔操作など)が閉じているか
- 2. サーバーの遠隔操作はパスワード方式か、鍵方式か——パスワード方式のままなら総当たり攻撃の対象になる。鍵方式への変更を依頼する
- 3. 操作記録(ログ)は何か月残るか——目安は最低6か月。短いと事故時に原因調査ができない
- 4. ログインしないと見えないはずのデータは、本当に見えないか——画像やファイルのURLを直接開いて確認してもらう
- 5. バックアップは自動で取れているか。復元の練習をしたことがあるか——「取ってあるはず」で実際は止まっていた、が定番の事故です
あわせて、監視や検知の仕組みを入れている場合は「その仕組み自体が今日も動いているか」を確認する習慣を保守側に求めてください。AIツールの導入時に確認すべき観点はAIツールのセキュリティでも整理しています。
もし問題が見つかったら——初動の順序と法律上の義務
点検で不審なものが見つかったとき、いちばんやってはいけないのは慌ててサーバーを初期化・削除することです。原因調査の手がかりと、後述の報告に必要な証拠が消えます。
- ①証拠保全:不審なファイルや記録を消す前に、コピーを別の場所に保管する
- ②遮断:削除より先に、外部からの入口を閉じる(ファイアウォール設定など)。サービスを止めずにできる場合が多い
- ③記録:いつ・何を見つけ・何をしたかを時系列でメモする。後の報告書がそのまま書ける
そして重要なのが法律面です。顧客の個人データが漏えいした「おそれ」がある場合、内容によっては個人情報保護委員会への報告と、本人への通知が法律上の義務になります。報告には「速報」(発覚からおおむね3〜5日以内)と「確報」(30日以内、不正アクセス起因のおそれは60日以内)の二段階があります。該当するかどうかの判断は事案によるため、個人情報保護委員会の相談窓口や専門家に早めに相談してください。隠すことより、発覚後すみやかに動いた記録を残すことが会社を守ります。
費用面では、スポットのセキュリティ点検は数万円程度から、点検と改善を含む月額保守は月数万円程度からが弊社の経験では一般的なレンジです(自動化の費用相場もあわせてどうぞ)。事故が起きてからの調査・報告・信頼回復のコストと比べれば、点検は桁違いに安い投資です。対応を先送りするリスクは、セキュリティでは特に大きくつきます。
まずは自社のWebアプリやシステムについて、「最後にサーバーの中を誰かが確認したのはいつか」を思い出すことから始めてください。答えが「分からない」なら、上の5つの質問を保守先に送ることが、明日できる最初の一歩です。
自社のWebアプリの「今の状態」を、まず知ることから
お使いのシステムの状況を1行入力するだけで、確認すべきポイントと概算をその場でお見せします。点検から改善・月額保守まで、月額3万円〜・最短2週間で対応します。
AIに30秒で試す →よくある質問
Q. うちは小さい会社なので、狙われることはないのでは?
不正アクセスの大半は、人間ではなく自動プログラムがインターネット全体を無差別に走査して「入口が開いているサーバー」を探すものです。会社の規模や知名度は関係ありません。実際、弊社が点検したサーバーにも数万件規模の不正ログイン試行の記録が残っていました。「小さいから安全」ではなく「閉じているから安全」です。
Q. 開発してくれた会社と連絡が取れません。何から始めればよいですか?
まず、サーバーとドメインの契約が自社名義か・管理画面に入れるかを確認してください。名義と接続手段さえ自社にあれば、別の会社に点検を依頼できます。その際は本記事の5つの質問をそのまま点検項目として渡すとスムーズです。名義が前の業者のままの場合は、点検より先に名義とアカウントの移管を進めてください。
Q. 個人情報が漏れたかもしれない場合、公表しなければなりませんか?
報告・通知の要否は、漏えいした(おそれのある)情報の内容や件数によって変わります。要配慮個人情報や不正アクセス起因の場合など、個人情報保護委員会への報告と本人への通知が義務になるケースが法令で定められています。自社だけで判断せず、個人情報保護委員会の相談窓口や専門家に早めに相談してください。その際、発見時の証拠保全と時系列の記録があると、報告がそのまま書けます。