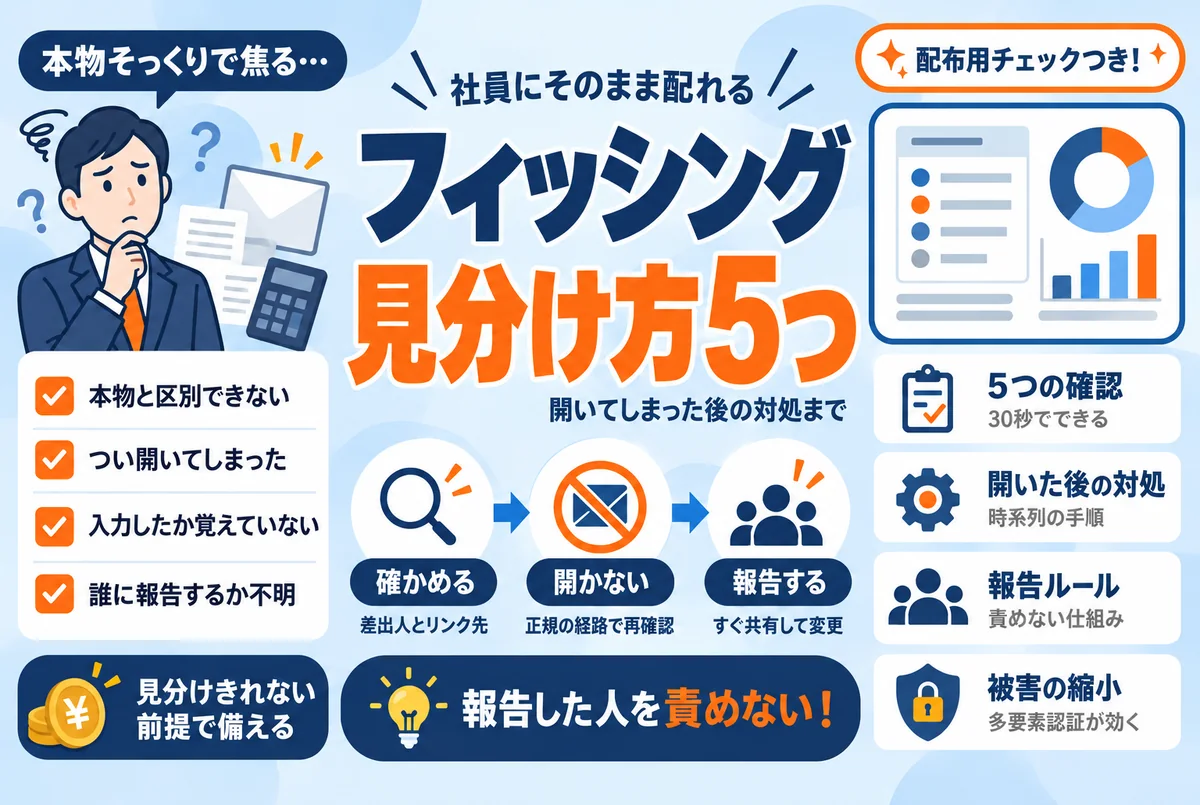
フィッシングメールとは|まず30秒で答える
最初に30秒で答えます。フィッシングメールとは、実在するサービスや取引先になりすまして偽のサイトへ誘導し、IDとパスワード、クレジットカード番号などを入力させて盗むメールです。SMS(ショートメッセージ)で届くものもあります。目的は「あなたの会社のログイン情報」そのものなので、大企業も中小企業も関係なく、メールアドレスがあれば誰にでも届きます。
件数は減っていません。フィッシング対策協議会のまとめでは、2026年8月の1か月間に寄せられたフィッシング報告は82,338件で、前月より16,219件増えました。ブランドの悪用は96件で、分野別では通販などのEC系が約43.3%、クレジット・信販系が約29.0%を占めます。文面は「注文・配達の確認」「返金」「決済」「不正利用の検知」「ポイントの期限」を装うものが多いと報告されています(出典:フィッシング対策協議会「2026/08 フィッシング報告状況」)。
同じ報告では、迷惑メールフィルターをすり抜けるために目に見えない文字をメールに埋め込む手口や、スマートフォンの回線からだけ偽サイトを表示する手口も確認されています。つまり、フィルターと見た目の注意だけで全部を止めるのは、もう現実的ではありません。だからこそ「見分ける確認」と「開いた後の手順」の二段構えにします。
社員に配れる5つの確認|1通30秒でできる
次の5つを、この順番で確認します。社内チャットや掲示にそのまま貼れる粒度にしてあります。1通あたり30秒あれば足ります。
| 確認 | 見るところ | 判断のしかた |
|---|---|---|
| 1. 差出人の実アドレス | 表示名ではなく、その後ろのメールアドレス | サービス名と無関係なドメインなら疑う。ただし差出人は偽装できるため、これだけで安全とは判断しない |
| 2. リンク先の実URL | パソコンはカーソルを重ねる、スマホは長押しでプレビュー | 本文の表示とリンク先のドメイン名が違う、見慣れない綴りなら押さない |
| 3. 急がせる・不安にさせる文面 | 「24時間以内」「アカウント停止」「不正利用を検知」 | 判断を急がせるのは誘導の定番。急ぎの話ほど一呼吸置く |
| 4. 心当たりのない添付ファイル | 請求書・注文書を装ったファイル | 取引の記憶がない添付は開かず、まず報告する |
| 5. 正規の経路で再確認 | ブックマークまたは公式アプリ | メールのリンクからではなく、自分で保存した入口からログインして通知の有無を確かめる |
5番目がいちばん重要です。フィッシング対策協議会の利用者向けガイドラインも、メールやSMSのリンク先では情報を入力せず、ブックマークや公式アプリから開いて確認することを基本行動として挙げています(出典:フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」)。1〜4で白黒が付かなくても、5をやれば偽サイトに入力する事態は避けられます。
逆に言うと、1〜4だけで見分けきれるとは考えないでください。実在のサービスとほとんど同じ見た目のメールやサイトは実際にあります。「見分けられなかった人が悪い」ではなく「見分けきれない前提の手順があるか」が会社の実力です。

開いてしまった後の対処|段階別・時系列で
やってしまった内容によって、やることが変わります。段階別に整理します。
| 段階 | まずやること | 目安 |
|---|---|---|
| メールを開いただけ | そのまま閉じて社内の報告先へ転送。削除は報告の後 | 1分 |
| リンクを押して偽サイトを見た | 何も入力していなければ閉じる。念のため報告し、同じ件名のメールが他の社員に届いていないか確認 | 5分 |
| IDとパスワードを入力した | 正規のサイト(ブックマークから)でパスワードを変更。同じパスワードを使い回している他のサービスも変更。報告 | 30分 |
| カード情報を入力した | カード会社の窓口に連絡して利用停止と再発行を依頼。利用明細を確認。報告 | 30分 |
| 添付ファイルを開いた | パソコンをネットワークから切り離し、担当者または保守先に連絡。自分で再起動や削除をしない | 即時 |
入力してしまった場合の優先順位は「パスワード変更が先、原因探しは後」です。使い回しがあると1件の入力が複数サービスの侵入口になるため、この機会に会社のパスワード管理の見直しまで進めると、同じ事故の被害が小さくなります。
利用者向けガイドラインでは、被害に気づく手がかりとして「パスワードでログインできなくなった」「覚えのない取引や利用履歴がある」「頼んでいない認証コードが届いた」を挙げ、サービス事業者への連絡とパスワード変更、金銭被害がある場合は都道府県警察のサイバー犯罪相談窓口への相談を案内しています。入力したかどうか自信がないときも、パスワード変更と利用履歴の確認までやっておけば、迷う時間を減らせます。
報告した人を責めないルールが、被害をいちばん小さくする
対処の表を見ると分かるとおり、どの段階でも最後は「報告」です。ここで効いてくるのが社内の空気です。報告した人が責められる職場では、報告が遅れます。遅れた時間の分だけ、パスワードは変更されず、同じメールを開く社員が増えます。
ルールは次の3行で足ります。今日、社内チャットに貼ってください。担当は経営者か総務の方、所要時間は5分です。
- 1. 怪しいメールは開く前でも開いた後でも、そのまま〇〇(報告先の名前)へ転送する。判断に迷うものほど歓迎
- 2. 入力してしまった場合も同じ。報告したことを理由に責めない。責めないのは、早い報告がいちばん被害を小さくするから
- 3. 報告を受けた人は、同じメールが来ていないかを全員に一斉共有する。共有は件名と「開かず転送」の一言でよい
仕組みで被害を小さくする:多要素認証が最後の砦
人の注意には限界があるので、仕組みも重ねます。先に設定しておきたいのは多要素認証です。パスワードを入力してしまっても、2つ目の確認がなければ攻撃者はログインできません。フィッシングの被害を「パスワードを変えれば済む話」に縮めてくれる、文字どおり最後の砦です。設定の優先順位は多要素認証とは?会社で最初に設定する5つのサービスで解説しています。
あわせて、メールサービス側の迷惑メールフィルターを有効にしておくこと、スマートフォンにはSMSフィルターを設定することも、ガイドラインが挙げる基本の対策です。利用者向けガイドラインは全体を「技術で守る」「入力に注意」「迷ったら相談」の3つの基本行動に整理しており、本記事の5つの確認と報告ルールは、このうち後ろの2つを会社向けに具体化したものです。
続け方|月1回、実物を見せるのがいちばん効く
フィッシングの文面は毎月変わります。年1回の注意喚起より、月1回、実際に届いたメールを1通見せて「どこで気づけるか」を話す5分のほうが身につきます。報告ルールで集まったメールが、そのまま教材になります。
この確認は、IPAの「情報セキュリティ6か条」の1つ「脅威や攻撃の手口を知ろう」の実践でもあります。基本の対策全体は中小企業のセキュリティ対策は何から始めるかで、フィッシングを含む情報漏えいの原因の全体像は情報漏えいの原因ランキングで整理しています。
なお、取引先や経営者になりすまして振込先の変更を指示する「ビジネスメール詐欺」は、偽サイトに誘導するフィッシングとは止め方が異なるため、この連載で後日あらためて取り上げます。メールの宛先間違いなど、送る側のミスを仕組みで減らす方法も続く回で扱います。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
メールの入口を固めたら、サイトと業務ツールの入口も点検する
フィッシングで狙われるのはログイン情報です。同じ情報で入れるホームページや業務ツールの側に穴が残っていないかも、あわせて確認してください。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. フィッシングメールは開いただけで被害になりますか?
メールを開いただけで直ちに情報が盗まれるケースは多くありません。被害の中心は、リンク先の偽サイトにIDやパスワード、カード情報を入力してしまうことです。ただし添付ファイルを開いた場合や、案内に従って不正なアプリをインストールした場合は別なので、開いた段階で慌てず、「何を入力したか・何を開いたか」で対処を分けてください。本文の段階別の表がそのまま使えます。
Q. 入力してしまったかどうか、覚えていない場合はどうすればよいですか?
迷ったら「入力した」側に倒してください。正規のサイトにブックマークからログインしてパスワードを変更し、同じパスワードの使い回し先も変更します。そのうえで、ログイン履歴や利用明細に覚えのない記録がないかを確認します。フィッシング対策協議会の利用者向けガイドラインも、利用履歴の定期的な確認を対策として挙げています。
Q. 社内の報告先は誰にすればよいですか?
専任の情報システム担当がいない会社なら、総務の担当者か経営者本人で構いません。大事なのは役職ではなく、「全員がためらわず送れる宛先が1つ決まっていて、受けた人が一斉共有までやる」ことです。報告の数が増えるのは良い兆候なので、件数の多さを問題にしないでください。
Q. 訓練サービスや判定ツールを導入すべきですか?
まず費用のかからない3点、すなわち本記事の5つの確認の配布、報告ルールの3行、主要サービスへの多要素認証の設定を済ませてください。この3点ができていない状態でツールを足しても、入力してしまった後の被害は変わりません。そのうえで導入を検討する場合は、何を防げて何は防げないのか、誰が結果を見て運用するのかを確認してから選ぶことをおすすめします。