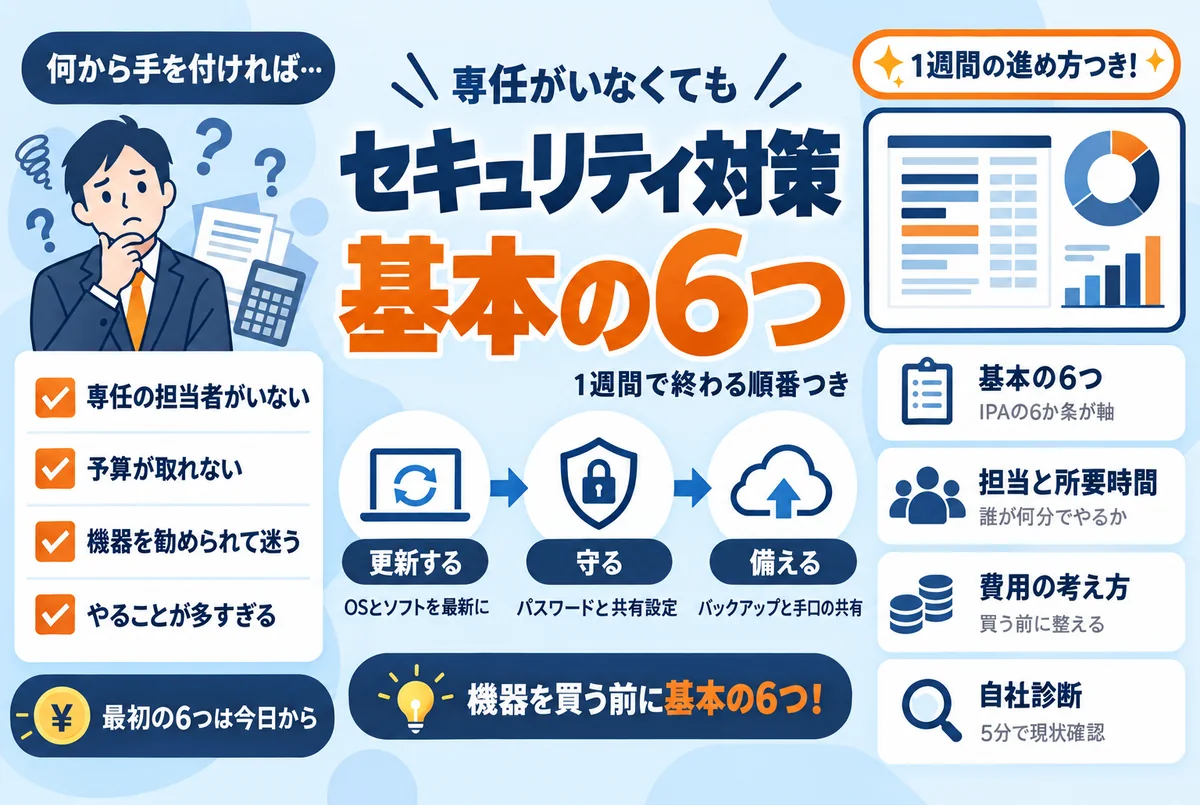
最初にやるのは「情報セキュリティ6か条」
IPAは「中小企業の情報セキュリティ対策ガイドライン」の中で、はじめに取り組む対策を6つにまとめています。見出しは次のとおりです。
| 6か条(IPAの見出し) | 会社でやること | 担当と所要時間の目安 |
|---|---|---|
| 1. OSやソフトウェアは常に最新の状態にしよう! | パソコン・スマホ・業務ソフトの更新を当てる。自動更新を有効にする | 各自・1台15分 |
| 2. ウイルス対策ソフトを導入しよう! | 全台で対策ソフトが有効か、定義ファイルが更新されているかを確認する | 担当者・1台5分 |
| 3. パスワードを強化しよう! | 長くて使い回していないパスワードに変える。メールとクラウドに多要素認証を設定する | 各自・60分 |
| 4. 共有設定を見直そう! | クラウドのファイル、複合機、ネットワーク機器の共有範囲を確認する | 担当者・30分 |
| 5. バックアップを取ろう! | 重要なデータを別の場所にも保存し、戻せることを一度確かめる | 担当者・60分 |
| 6. 脅威や攻撃の手口を知ろう! | 最近の手口を社内で共有し、怪しいと思ったときの報告先を決める | 全員・朝礼で15分 |
見出しはIPAの原文、「会社でやること」と所要時間は編集部による目安です。台数や利用しているサービスの数で前後します。
以前は「5か条」でした
古い資料や記事では「情報セキュリティ5か条」と書かれていることがあります。2026年3月27日に公開されたガイドライン第4.0版で、5番目の「バックアップを取ろう!」が新たに加わり、6か条になりました。データを使えなくして金銭を要求する攻撃では、戻せる手段を持っているかどうかが被害の大きさを分けます。手元のチェックリストが5項目のままなら、バックアップの項目を足してください。
なぜ機器の購入より6か条が先なのか
セキュリティ対策というと、専用の機器やサービスの導入を思い浮かべる方が多いと思います。しかし、事故の原因を見ると順番が変わります。
東京商工リサーチの調査では、2025年に上場企業が公表した個人情報の漏えい・紛失事故180件のうち、ウイルス感染・不正アクセスが116件(64.4%)、誤表示・誤送信が37件(20.5%)でした(出典:東京商工リサーチ「上場企業の個人情報漏えい・紛失事故」調査)。不正アクセスの入口になるのは、更新されていないソフトや、推測しやすいパスワードです。6か条の1番から4番は、この入口をそのまま塞ぐ内容になっています。
弊社が保守や点検で実際に見てきた現場でも、問題の多くは高度な攻撃ではありませんでした。何年も更新されていないホームページ、退職者や外注先の個人アカウントで作られたままのファイル、誰でも見られる設定のままの共有シートなど、基本の項目が手つかずのまま残っているケースが大半です。機器を足しても、この部分は埋まりません。
放置されたホームページで何が起きるかは何年も放置したホームページの実例で、点検で見つかった問題はWebアプリの点検で見つかった3つの穴で紹介しています。

1週間の進め方|誰が・何を・何分で
6つを一度にやろうとすると続きません。1日1項目に分け、担当を決めて進めます。従業員10人前後の会社を想定した例です。
- 1日目:更新する——全員が自分のパソコンとスマホの更新を確認する(1台15分)。担当者は、業務ソフト・ルーター・複合機など「誰のものでもない機器」の更新状況を一覧にする。サポートが終了した機器やソフトが見つかったら、買い替えの候補として印を付ける
- 2日目:ウイルス対策を確認する——担当者が全台を回り、対策ソフトが有効か、期限切れになっていないかを見る(1台5分)。入れてあるつもりで止まっている、がよくある状態です
- 3日目:パスワードと多要素認証——メール、クラウドのファイル置き場、会計・銀行の順に、使い回しをやめて多要素認証を設定する(各自60分)。共有で使っているIDは、誰が知っているかを書き出す
- 4日目:共有設定を見直す——クラウドで「リンクを知っている全員」に公開されているファイルを洗い出し、相手を指定した共有に変える。退職者と外注先の権限が残っていないかも確認する(担当者30分)
- 5日目:バックアップを取る——無くなると業務が止まるデータを3つ挙げ、パソコン本体とは別の場所に保存する。保存したデータを一度開いて、戻せることを確かめる(担当者60分)
- 翌週の朝礼:手口を知る——最近の詐欺メールや偽の警告画面の例を1つ共有し、「怪しいと思ったら誰に言うか」を決める(15分)。報告した人を責めないことを、最初に約束しておく
進め方のコツは、完璧を目指さず、全項目に一度手を付けることです。3日目のパスワードだけで1週間かけるより、6つをひととおり終えてから2周目で深掘りするほうが、穴が残りません。各項目の詳しい手順は、この連載で1つずつ取り上げていきます。
費用の考え方|買う前に整える
6か条のうち、費用がかかる可能性があるのは一部です。整理すると次のようになります。
| 項目 | 費用の考え方 |
|---|---|
| 更新 | OSやソフトの更新そのものは無料。サポートが終了した機器・ソフトの買い替えには費用がかかる |
| ウイルス対策 | OSに標準の機能がある。管理をまとめたい、機能を足したい場合に有料の製品を検討する |
| パスワード | 多要素認証の設定は多くのサービスで無料。管理ツールは有料のものと無料のものがある |
| 共有設定 | 設定の見直しのみで、費用はかからない |
| バックアップ | 保存先(外付けの機器やクラウドの容量)に費用がかかる。まず重要なデータに絞る |
| 手口を知る | IPAなど公的機関が無料で資料を公開している |
機器やサービスの導入を勧められたときは、契約の前に次の3つを確認してください。
- それは6か条のどれを補うものか——基本の項目が終わっていない状態で足しても、効果は限られます
- 何を防げて、何は防げないか——メールの誤送信や共有設定のミスのように、機器では防げない事故があります
- 導入後の設定と監視は誰がするか——入れて終わりにできる対策はありません。更新費用と契約期間の総額もあわせて確認します
外注やツールの費用感をつかみたい場合は、自動化の費用相場の考え方が参考になります。
5分の自社診断で現状を確認し、宣言で続ける
6つに手を付けたら、できている所とできていない所を確認します。IPAのガイドラインには、付録として「5分でできる!情報セキュリティ自社診断」が用意されています。設問に答えていくと、自社の弱い部分が分かる形式です。第4.0版では、外部から社内ネットワークへの不要な通信の遮断や、Webサイトの安全な運用に関する項目も加わりました。
続ける仕組みとしては、IPAのSECURITY ACTIONが使えます。中小企業が対策に取り組むことを自己宣言する制度で、6か条に取り組むことを宣言するのが一つ星、自社診断で現状を把握し、情報セキュリティ基本方針を定めて公開するのが二つ星です。ロゴマークは無料で使えます。IPAが対策状況を認定するものではなく、あくまで自己宣言である点に注意してください。
弊社も二つ星を宣言し、基本方針を自社サイトで公開しています。宣言して感じた効果は、社外への説明よりも、「月に1回、決めた項目を見直す」という習慣の理由ができることでした。宣言の手順と一つ星・二つ星の違いは、この連載の次回で詳しく取り上げます。
アカウントや権限を自社で把握する方法は、外注してもアカウントと名義は自社で持つもあわせてご覧ください。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
基本を整えたら、外から見える穴を点検する
6か条は社内でできる対策です。ホームページや業務ツールのように外から見える部分は、第三者の点検で初めて分かる穴があります。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. セキュリティ対策は何から始めればよいですか?
IPAが中小企業向けに示している「情報セキュリティ6か条」から始めてください。OSやソフトの更新、ウイルス対策ソフト、パスワードの強化、共有設定の見直し、バックアップ、脅威や手口を知る、の6つです。いずれも今ある道具でできる内容で、1日1項目に分ければ1週間でひととおり終えられます。
Q. 「情報セキュリティ5か条」と「6か条」は何が違いますか?
2026年3月27日に公開されたIPAのガイドライン第4.0版で、従来の5か条に「バックアップを取ろう!」が加わり、6か条になりました。他の5項目の見出しは変わっていません。古い資料をもとにチェックリストを作っている場合は、バックアップの項目を追加してください。
Q. 専任の担当者がいません。誰がやればよいですか?
専任である必要はありません。総務や経理など、社内のパソコンやアカウントの状況をいちばん把握している方を担当に決め、月に1回15分の点検日を設けてください。更新やパスワードの変更は各自が行い、担当者は一覧表で終わったかどうかを確認する役割に絞ると負担が小さくなります。
Q. 6か条を終えたら、次は何をすればよいですか?
IPAの「5分でできる!情報セキュリティ自社診断」で弱い部分を確認し、できていなかった項目から順に対応します。あわせて、ホームページや業務ツールなど外部から見える部分を点検してください。社内の対策では気づけない穴が見つかることがあります。弊社のセキュリティ診断は、サイトのURLだけで10項目を点検します。