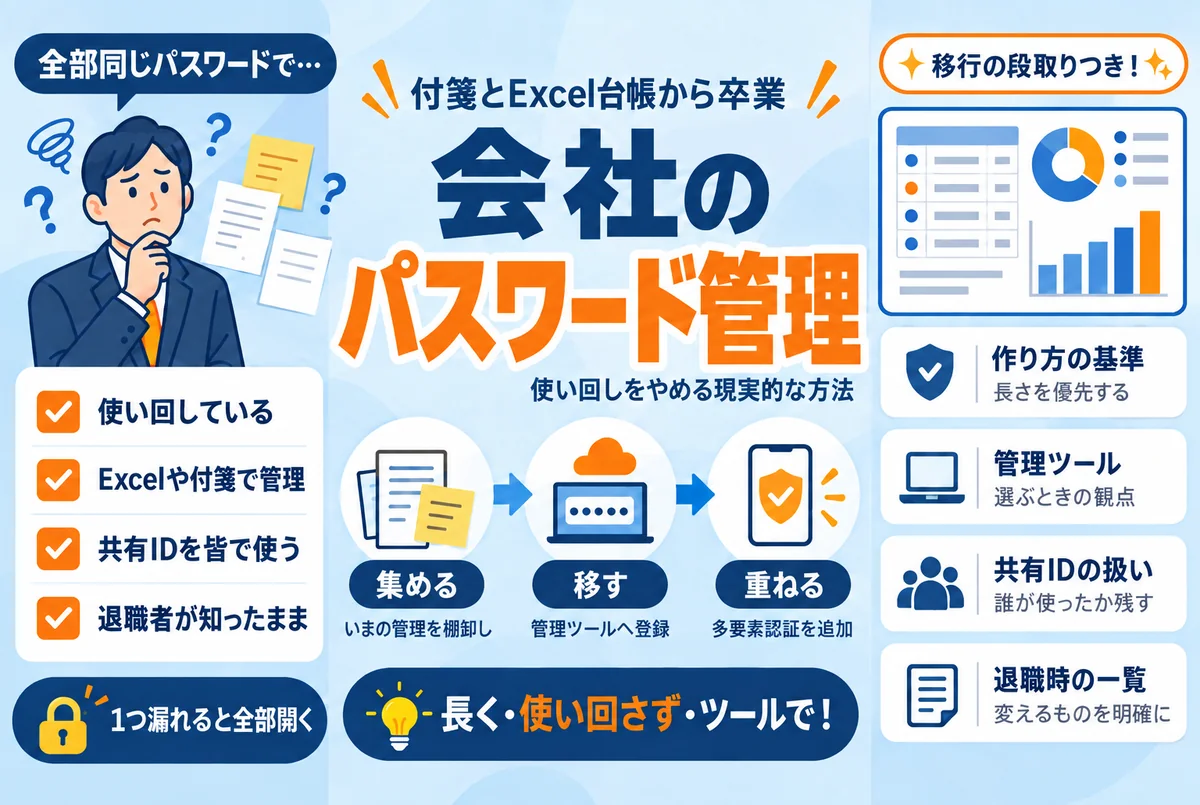
会社のパスワード管理、結論は「長く・使い回さず・ツールに集める」
最初に30秒で答えます。会社のパスワード管理で目指す形は、(1)1つずつが長いこと、(2)サービスごとに違うこと、(3)人の記憶や紙ではなく管理ツールに集めること、の3つです。そのうえで、重要なサービスには多要素認証を重ねます。逆に、かつて常識とされた「定期的な変更」は、いまの公的ガイダンスでは求められていません。
作り方の基準は、公的機関が具体的に示しています。総務省の「国民のためのサイバーセキュリティサイト」は、安全なパスワードの目安として最低でも10文字以上の、ある程度長いランダムな英数字の並びを挙げ、覚えやすくしたい場合は「無関係な複数の英単語をつなげ、間に数字列を挟む」作り方を紹介しています(出典:総務省 国民のためのサイバーセキュリティサイト)。IPA(情報処理推進機構)も、パスワード見直しの呼びかけの中でできるだけ長い文字数(15桁程度)と、数字・英大文字・英小文字の組み合わせ、サービスごとに違うパスワードを設定することを推奨しています(出典:IPA「チョコっとプラスパスワード」)。
この基準に照らすと、よく見る3つの管理方法の問題点がはっきりします。
| よくある管理方法 | 何が問題か | 置き換え先 |
|---|---|---|
| 付箋・ノートに書く | 画面の写り込みや来客の目に触れる。本人以外は更新できず、古い情報が残る | 管理ツールに登録し、紙は処分する |
| Excel・スプレッドシートの台帳 | 開ける人全員にすべてのパスワードが見える。コピーがどこまで出回ったか追えない | 管理ツールの共有機能で、必要な人に必要な分だけ渡す |
| 同じパスワードの使い回し | 1つのサービスから漏れると、他のサービスも同じ鍵で開けられてしまう | サービスごとに自動生成した別のパスワードにする |
3つに共通するのは、人の記憶力と注意力を前提にしていることです。人が覚えられる長さには限りがあるため、記憶に頼る運用は、短いパスワードと使い回しに行き着きがちです。だからこそ、覚える仕事そのものをツールに渡すのが現実的な解決策になります。
なぜ使い回しがいちばん危ないのか|定期変更が不要になった理由
使い回しが危ない理由は、攻撃のやり方にあります。どこかのサービスから漏れたIDとパスワードの組み合わせを、攻撃者は他のサービスでも試します。総務省の前出のページも、サービスから流出したアカウント情報を使って他のサービスへの不正ログインを試す攻撃があるため、複数のサービスで使い回さないよう呼びかけています。自社がどれだけ注意していても、使い回していれば、よそのサービスの事故が自社の事故に連鎖します。
情報漏えいの原因全体の中で不正アクセスが大きな割合を占めることは、連載1日目の情報漏えいの原因ランキングで公開統計をもとに確認しました。その入口になるのが、推測しやすいパスワードと使い回しです。
「定期的な変更」はもう求められていない
「3か月ごとに変更」といったルールを続けている会社もまだ多いと思います。しかし総務省の同ページは、サービスを提供する側がパスワードの定期的な変更を要求すべきではないという米国の政府機関などの見解を紹介したうえで、定期変更よりも「流出したときに速やかに変更する」ことが重要だと整理しています。定期変更を義務にすると、覚えやすいパターン化したパスワードや使い回しをかえって招くためです。
やめてよいのは「定期変更」だけで、「漏えいの疑いがあるときの変更」は今までどおり必要です。この区別を社内ルールに書き換えるだけでも、運用の負担は大きく下がります。なお、IPAが2026年3月27日に公開した「中小企業の情報セキュリティ対策ガイドライン」第4.0版でも、最初に取り組む「情報セキュリティ6か条」の1つに「パスワードを強化しよう!」が入っています。パスワードは、機器の購入より先に手を付ける基本の対策です。

弊社の現場で見てきた「会社のパスワードが漏れる場面」
弊社はスプレッドシート・フォーム・業務の自動化の案件で、さまざまな会社の管理の現場を見てきました。パスワードそのものが破られる場面より、管理の仕組みがないまま人が入れ替わる場面のほうがずっと多く目にします。
- 共有パスワードの使い回し——1つのIDを部署全員で使い、同じパスワードが何年も変わっていない。誰が知っているのかを誰も把握していない
- 退職者・外注先の個人アカウントのまま——業務のファイルや自動化が、すでに会社にいない人の個人アカウントで作られたまま動き続けている
- 引き継ぎ資料がない——担当者の交代時にパスワードの一覧が引き継がれず、ログインできないサービスが残る。再設定のためのメールアドレスも前任者のまま
- 誰でも見られる台帳——パスワードを書いたシートが、リンクを知っていれば誰でも開ける共有設定になっている
いずれも、担当者個人の不注意というより、会社としての置き場所と棚卸しのルールがないという構造の問題です。アカウントを自社の名義で持つことの重要性は外注してもアカウントと名義は自社で持つで、点検で実際に見つかった穴はWebアプリの点検で見つかった3つの穴で詳しく書いています。
移行の段取り|集める・移す・重ねるの3ステップ
いまの管理方法から一度に切り替える必要はありません。従業員10人前後の会社なら、次の3ステップで1〜2週間かけて移すのが現実的です。
- ステップ1:集める(担当者・60分)——会社で使っているサービスとIDを1つの表に棚卸しする。メール、クラウドのファイル置き場、会計・銀行、ホームページの管理画面、SNS、業務ツールの順に書き出す。この時点ではパスワード自体は書かず、「サービス名・ID・誰が使うか・重要度」だけでよい
- ステップ2:移す(各自・60分)——パスワード管理ツールを決めて、棚卸しした順に登録する。登録のたびに、ツールの自動生成機能で長いパスワードに作り直す。全部を1日でやらず、重要度の高いサービスから数日に分ける
- ステップ3:重ねる(各自・30分)——メール・クラウド・会計や銀行など重要なサービスに多要素認証を設定する。パスワードが漏れてもそれだけでは入られない状態を作る。設定の優先順位と手順は、この連載で後日詳しく取り上げます
管理ツールを選ぶときの観点
パスワード管理ツールには、ブラウザやスマートフォンの標準機能と、専用のアプリケーションがあります。総務省の前出のページも、こうしたパスワード管理ツールの利用を推奨しています。特定の製品名ではなく、会社で選ぶときの観点を挙げます。
- 会社として共有を管理できるか——個人利用ならブラウザ標準の機能でも始められますが、複数人でパスワードを分けて共有するなら、法人向けのプランがある専用ツールのほうが権限の管理がしやすくなります
- 渡す範囲を絞れるか——「経理の担当者には会計だけ」のように、人ごと・グループごとに見せる範囲を分けられるか
- 人の出入りに対応できるか——退職時にその人のアクセス権だけを外せるか。誰がいつ使ったかの記録が残るか
- 引き継げるか——登録した情報を書き出す機能があるか。ツールをやめるときに移行できない、という事態を避けます
共有アカウントの扱いと、退職時に変えるものの一覧
サービスの契約上、1つのIDを複数人で使わざるを得ない場合があります。共有アカウントをなくせないときは、次の3点で管理します。(1)パスワードは管理ツールの共有機能で渡し、口頭・チャット・メールで送らない、(2)誰がアクセスできるかを一覧で把握する、(3)使う人が変わったらパスワードを変える。管理ツール経由で共有していれば、変更も一覧の更新も数分で終わります。
もう1つ決めておきたいのが、退職・外注契約の終了時に変えるものの一覧です。弊社が現場で見てきた「残ったままの入口」は、おおむね次の表に収まります。
| 区分 | 変える・確認するもの | タイミング |
|---|---|---|
| 本人のアカウント | メール・業務ツールなど本人用IDの停止。データの所有権は停止前に会社へ移す | 最終出社日まで |
| 共有アカウント | 本人が知っていた共有パスワードをすべて変更する | 当日 |
| 管理ツール | パスワード管理ツールから本人のアクセス権を外す | 当日 |
| 復旧用の連絡先 | 各サービスの再設定用メールアドレス・電話番号が本人のものになっていないか確認 | 1週間以内 |
| 外部サービスの権限 | ホームページの管理画面・SNS・ドメイン管理など、外部サービス側の共同管理者から外す | 1週間以内 |
退職時のアカウント削除と棚卸しの手順全体は、この連載で後日1本の記事として取り上げます。まずは「誰が何を知っているか」を棚卸しの表で見えるようにしておくことが、その準備になります。
パスワード管理は、一度ツールに移してしまえば日々の手間はむしろ減ります。付箋を探す時間も、再設定を繰り返す時間もなくなるからです。今日やることを1つに絞るなら、ステップ1の棚卸し表を作ること。60分で、自社の入口がいくつあるのかが初めて見えます。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
パスワードの次は、外から見える入口を点検する
パスワードを整えても、ホームページや業務ツールの側に穴が残っていれば入口は開いたままです。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. パスワードの定期変更は必要ですか?
定期的な変更は、いまの公的ガイダンスでは求められていません。総務省の「国民のためのサイバーセキュリティサイト」は、定期変更の要求がパターン化や使い回しをかえって招くという考え方を紹介し、流出時に速やかに変更することを重視しています。やめてよいのは定期変更だけで、漏えいの疑いがあるときの変更は今までどおり必要です。
Q. パスワードは何文字にすればよいですか?
総務省は最低でも10文字以上のある程度長いランダムな英数字を、IPAはできるだけ長い文字数(15桁程度)と数字・英大文字・英小文字の組み合わせを目安に挙げています。記号を混ぜるより、まず長さを確保することが優先です。管理ツールの自動生成機能を使えば、長いパスワードを自分で考える必要はありません。
Q. パスワードをブラウザに保存するのは危なくないですか?
総務省のページでも、ブラウザやスマートフォンの標準機能を含むパスワード管理ツールの利用は推奨されています。付箋やExcel台帳よりは明らかに安全です。ただし会社で使う場合は、端末自体のログインパスワードと画面ロックが前提になること、複数人での共有や退職時の権限の切り離しには法人向けの専用ツールのほうが向いていることを考慮してください。
Q. 共有アカウントはどう管理すればよいですか?
まず、サービスが1人1アカウントに対応しているなら分けるのが基本です。分けられない場合は、パスワードを管理ツールの共有機能で渡して口頭やチャットで送らないこと、誰がアクセスできるかを一覧で把握すること、使う人が変わったときにパスワードを変えることの3点を守ってください。誰が使ったか分からない状態をなくすことが目的です。