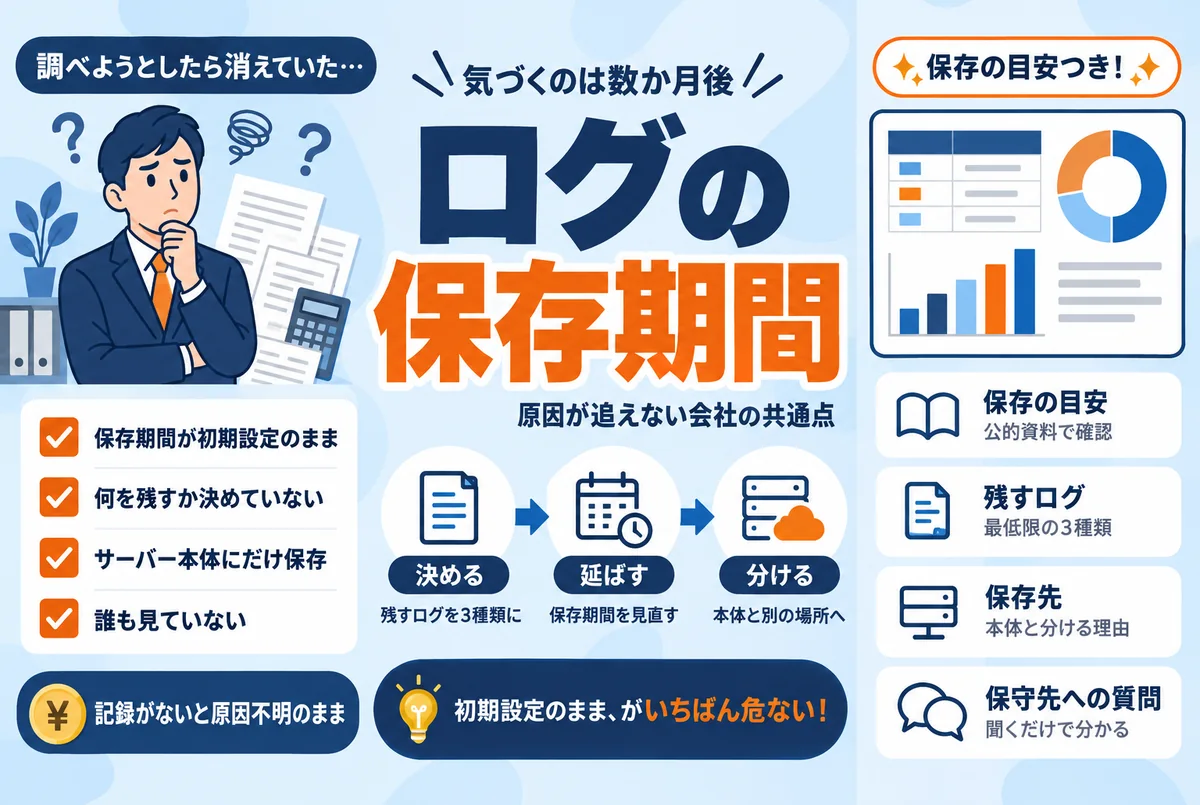
ログの保存期間の目安——公的資料は「1年以上が望ましい」
最初に30秒で答えます。ログとは、いつ・誰が・どこから・何をしたかの記録です。サービスへのログイン履歴、管理画面の操作記録、サーバーへの接続記録(アクセスログ)などが代表例です。そして保存期間について、政府機関向けの基準を解説した「政府機関等の対策基準策定のためのガイドライン(令和7年度版)」は、標的型攻撃の経緯を攻撃の初期段階から確認する観点から、ログは1年間以上保存することが望ましいとしています(出典:国家サイバー統括室「政府機関等の対策基準策定のためのガイドライン(令和7年度版)」)。
これは政府機関向けの基準なので、中小企業に同じ義務があるわけではありません。それでも「事故の原因調査には、どれくらい前までの記録が要るのか」という目安として、会社の規模を問わず参考になります。主な公的資料・サービスの記述を並べると次のとおりです。
| 資料・サービス | 保存期間に関する記述 | 読み取れること |
|---|---|---|
| 政府機関等の対策基準策定のためのガイドライン(令和7年度版) | 標的型攻撃の経緯確認の観点から、ログは1年間以上の保存が望ましい | 調査に必要な期間の公的な目安 |
| IPAの注意喚起(2026年10月9日) | ログの確認は直近1か月、その後3か月と段階的に範囲を広げる | 点検ではまず1〜3か月分を見る |
| Google Workspaceの監査ログ | 保持期間は一般に6か月(2026年10月時点の公式ヘルプ) | クラウドの記録も無期限ではない |
3つ目の例のように、クラウドサービスのログも自動で無期限に残るわけではありません。たとえばGoogle Workspaceでは、管理ログ・ドライブ・ユーザーのログインといった主要なログイベントデータの保持期間は一般に6か月と案内されています(出典:Google Workspace「データの保持期間とタイムラグ」。仕様は変わり得るため、確認は2026年10月時点)。公的な目安の「1年以上」には、それだけでは届きません。長く残したい記録は、期限が来る前に書き出して別に保管する運用が必要になります。
なぜ初期設定では足りないのか——気づくのは「あと」だから
保存期間が問題になるのは、侵入や改ざんに気づくのが、起きたその日ではないからです。攻撃の多くは見た目を変えず、サービスは何事もなく動き続けます。おかしいと気づいた時点から過去にさかのぼって調べるとき、手がかりになるのはログだけです。兆候の見つけ方はホームページが改ざんされたか確認する方法で書いたとおりですが、兆候に気づけても、記録が残っていなければ「いつから・どこから・何をされたか」は分かりません。
事故対応の専門機関であるJPCERT/CC(日本のセキュリティ事故対応の調整機関)は、高度サイバー攻撃への対処に関する資料の中で、実際の調査の現状を次のように述べています(出典:JPCERT/CC「高度サイバー攻撃への対処におけるログの活用と分析方法」)。
十分な期間のログが無いなどにより全容の解明に到らなかった例も少なくありません
直近の公的な注意喚起でも、同じ前提が置かれています。IPA(情報処理推進機構)は2026年10月9日、不正アクセスによる漏えい等の事案が相次いでいることを踏まえた注意喚起を公表し、ログの異常確認について「直近1か月、その後3か月」と段階的に対象範囲を広げるよう求めるとともに、対策として「ログ取得内容、保持期間の見直し」を挙げました(出典:IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」)。点検だけで3か月前までさかのぼるのですから、その時点でログが残っていなければ、点検そのものが成り立ちません。
一方で、機器やサービスの側は、何もしなければ短い期間しか記録を残しません。前出の政府機関向けガイドラインも、機器によってはログを保存できる容量が少なく長期間の保存ができない場合があるため、ログを一元的に管理するサーバーに集約するなどして必要な期間確保することを挙げています。「残したい期間」と「初期設定で残る期間」の間には、埋めない限り差がある——これがログの落とし穴です。

原因が追えない会社の共通点——弊社の点検と支援で見た3つ
弊社が開発を引き継いだあるWebサービスで、着手前の点検をしたときのことです。サーバーの中から第三者が設置した不正なプログラムが見つかり、遠隔操作の入口には数万件規模の不正ログイン試行の記録が残っていました。ところが、ログの保存期間が短かったため、いつ・どこから入られたのかは最後まで特定できませんでした。改ざんを検知する仕組みは入っていたものの、設定エラーで止まったままでした。この点検の詳細はWebアプリの点検で見つかった3つの穴にまとめています。
さらに、同様のケースで事業者の事故対応を支援した際には、もうひとつの「記録がない」問題に突き当たりました。過去の担当者が行った対処の記録が残っておらず、何をどこまでやったのかを確認できなかったのです。機械のログだけでなく、人の作業記録も、残っていなければ調査の空白になります。
こうした経験から見えてきた、原因が追えない会社の共通点は次の3つです。
- 保存期間が初期設定のまま——何か月残るかを誰も把握していない。確認したときには必要な期間が消えている
- ログがサーバー本体にしか無い——改ざんやランサムウェアで本体ごと消されたり書き換えられたりすると、調べる手段も同時に失われる
- 何を残すか決めていない——機械のログも人の作業記録も「たまたま残っていたもの」頼み。担当者の交代で途切れる
どれも技術的に難しい話ではなく、「決めていない」ことが原因です。つまり、決めれば今日から直せます。
今日からの手順——「決める・延ばす・分ける」の3ステップ
専任の担当者がいない会社でも、次の3ステップなら合計1〜2時間で最初の見直しができます。担当は、情報システムを兼務している方か、サイトの保守を外部に頼んでいる場合はその窓口の方です。
ステップ1:残すログを3種類に決める(30分)
全部のログを完璧に管理しようとすると止まります。最低限、次の3種類に絞って「どこで取れるか」を書き出してください。ログイン履歴(メール・クラウド・業務ツールに誰がいつ入ったか)、管理操作の記録(ホームページの管理画面やクラウドの管理コンソールで誰が何を変えたか)、サーバーへの接続記録(アクセスログ。どこから何のアクセスが来たか)の3つです。あわせて、障害や事故のときに人が行った対処も、日時と内容を1行ずつメモに残すルールにします。
ステップ2:保存期間を確認して延ばす(30分)
3種類それぞれについて、いま何か月残るのかを確認します。サーバーやサービスの管理画面に保存期間の設定があれば、延ばせるものは延ばします。設定の上限が短いサービスは、期限が来る前に定期的にファイルへ書き出して保管します。前述のとおりGoogle Workspaceの主要なログは一般に6か月で消えるため、1年分を手元に持ちたければ書き出しが必要です。WordPressサイトの場合は、ログイン保護や更新とあわせてWordPressのセキュリティ対策10項目も確認してください。
ステップ3:保存先を本体と分ける(保守先・サーバー会社と相談)
サーバー本体と同じ場所にしか無いログは、攻撃者に消される可能性があり、ランサムウェアならサーバーごと暗号化されます。書き出したログは、バックアップと同じ考え方で本体とは別の場所(別のクラウドストレージなど)に複製します。前出の政府機関向けガイドラインも、費用を抑える方法として、直近の分はすぐ調べられる場所に、古い分は長期保存に適した媒体に、と分ける考え方を示しています。バックアップ全体の持ち方はランサムウェア対策の備えと初動で解説しています。
外部に任せている場合は「4つの質問」を送るだけでいい
サーバーやサイトの管理を外部に任せている場合、自分で設定を触る必要はありません。保守先に次の4つを聞いてください。何のログを取っているか/何か月残るか/どこに保存されているか/事故のとき誰がどうやって取り出せるか。すぐ答えが返ってくれば安心材料ですし、即答できないこと自体も重要な発見です。弊社も保守のご相談で最初に確認するのは、この4点です。
続け方——月1回の点検に「ログは残っているか」を1行足す
ログの見直しは、一度やって終わりにすると元に戻ります。サービスの追加や乗り換えのたびに、保存期間の短い記録が増えていくからです。情報漏えいの原因ランキングの回で提案した月1回15分の点検に、「3種類のログは残っているか、書き出しは動いているか」という1行を足してください。確認は、書き出し先のファイルの日付を見るだけです。
ログは、事故を防ぐ道具ではありません。事故が起きたあとに、影響の範囲を特定し、説明責任を果たすための唯一の手がかりです。範囲が特定できなければ「全員に影響があったかもしれない」という最悪の前提で対応せざるを得なくなり、連絡や対応の負担は何倍にもなります。実際に漏えいが発覚したときの初動対応(証拠の保全・報告の流れ)は、この連載で後日取り上げます。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
自社のログが「何か月残るか」まで含めて、まず点検する
ログの設定は、サーバーや管理画面の中を見ないと分かりません。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. ログの保存期間は法律で決まっていますか?
すべての会社に一律で適用される保存期間の定めがあるわけではなく、業種や扱う情報によって求められる水準は異なります。公的な目安としては、政府機関向けの「政府機関等の対策基準策定のためのガイドライン(令和7年度版)」が、標的型攻撃の経緯確認の観点から1年間以上の保存が望ましいとしています。自社の業種で特別な義務があるかどうかは、所管官庁の資料や専門家に確認してください。
Q. ログを長く残すと、費用や容量が心配です。
ログの多くはテキストデータで、画像や動画に比べれば容量は小さめです。それでも全部を高価な場所に置く必要はありません。政府機関向けのガイドラインも、直近の分はすぐ調べられるオンラインの保存先に、それより古い分は長期保存に適した安価な媒体に、と分けて費用を抑える考え方を示しています。まずは3種類のログに絞って書き出すところから始めれば、負担は大きくなりません。
Q. 誰も見ないログを残しておく意味はありますか?
あります。ログは毎日眺めるためのものではなく、事故のときに過去へさかのぼるための記録です。IPAの2026年10月の注意喚起でも、直近1か月、その後3か月と段階的にログを確認する点検方法が示されており、残っていなければこの点検自体ができません。日常の運用としては、月1回の点検で「残っているか・書き出しが動いているか」だけ確認すれば十分です。
Q. サーバーやサイトの管理を外注しています。自分では何をすればよいですか?
保守先に4つの質問を送ってください。何のログを取っているか、何か月残るか、どこに保存されているか、事故のとき誰がどうやって取り出せるか、の4点です。回答を社内の資料として残しておけば、担当者が代わっても引き継げます。回答が曖昧な場合は、外部の点検を挟む方法もあります。弊社のセキュリティ診断では、ログの状態を含めてサイトの現状を点検し、優先度つきの対策リストをお渡しします。