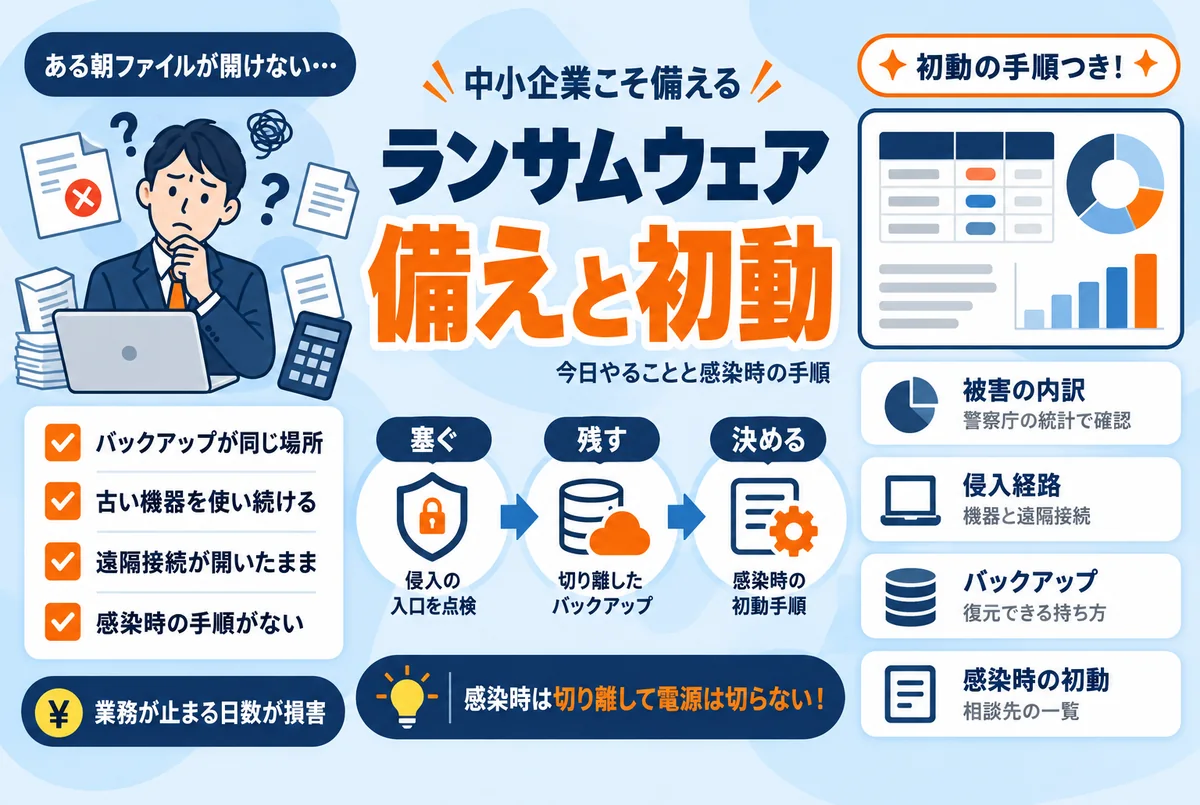
ランサムウェアとは?被害の6割超は中小企業
ランサムウェアとは、パソコンやサーバーのデータを暗号化して使えなくし、元に戻すことと引き換えに身代金(ランサム)を要求する攻撃です。近年は暗号化だけでなく、先にデータを盗み出し「支払わなければ公開する」と二重に脅す手口が中心になっています。警察庁の統計でも、2026年上半期に手口が確認できた66件のうち61件がこの「二重恐喝型」でした。
被害の規模を、警察庁が2026年9月に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」で確認します。
| 項目 | 令和8年上半期の数字 |
|---|---|
| 被害報告件数 | 123件。半期ごとの統計がある令和2年下半期以降で最多 |
| 企業・団体等の規模 | 中小企業79件(64%)、大企業31件、団体等13件 |
| 業種 | 製造業37件が最多。卸売・小売業15件が続く |
| 復旧費用 | 回答のあった35件のうち21件(6割)が1,000万円以上 |
| 復旧期間 | 回答のあった48件のうち25件が、復旧に1か月以上かかったか復旧中 |
注目すべきは内訳です。被害の64%は中小企業で、業種の1位は製造業。ITと縁遠いと思われがちな業種が最も多く報告されています。そして復旧には多くのケースで1,000万円以上の費用がかかり、1か月以上業務が止まった例も珍しくありません。身代金を払うかどうか以前に、業務が止まる日数そのものが損害になります。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの1位はランサム攻撃による被害でした。10大脅威の全体像は情報セキュリティ10大脅威を中小企業向けに読み解くで、情報漏えい全体の原因の内訳は情報漏えいの原因ランキングで解説しています。
侵入経路の中心はVPN機器とリモートデスクトップ
「うちのような小さな会社が、なぜ狙われるのか」という疑問には、統計がそのまま答えてくれます。同じ警察庁の資料によると、2026年上半期に感染経路の回答があった36件のうち、VPN機器からの侵入が18件(半数)、リモートデスクトップからの侵入が9件(4分の1)でした。過去5年の合算でも、485件中VPN機器が293件、リモートデスクトップが105件と、約8割が社外から社内につなぐ「遠隔接続の入口」経由です。
警察庁のランサムウェア被害防止対策のページでは、インターネットに露出したVPN機器などから、修正されていない脆弱性、漏えいした認証情報や推測しやすいパスワード、設定の不備を悪用して侵入する手口が多いと説明されています。つまり、会社の規模や知名度で選ばれているのではなく、自動のプログラムがインターネット全体を調べ、開いている入口を見つけた所に入っているのです。
入口が開いていれば、試行は毎日来ている
弊社が開発を引き継いだあるWebサービスでも、着手前の点検で、遠隔操作の入口に数万件規模の不正ログイン試行の記録が見つかりました。防火壁は無効のまま、データベースは外部から接続を試せる状態でしたが、サービス自体は何事もなく動き続けていました。ログの保存期間が短かったため、いつから試されていたのかを遡って特定することもできませんでした。攻撃の試行は「来るかもしれない」ものではなく、入口が開いていれば自動的に、毎日来ているものです。この点検の詳細はWebアプリの点検で見つかった3つの穴にまとめています。
なお、メールの添付ファイル経由の感染は近年の統計では少数ですが、ゼロではありません。不審なメールの確認手順はフィッシングメールの見分け方をご覧ください。

今日からの備え——入口を塞ぎ、切り離したバックアップを持つ
統計が示すとおり、備えの優先順位は明確です。遠隔接続の入口を塞ぐことと、暗号化されても戻せるバックアップを持つこと。次の5つを、担当と所要時間の目安つきで挙げます。
- 1. 遠隔接続の棚卸し(経営者とIT担当、30分):社外から社内の機器・サーバーにつながる経路(VPN機器、リモートデスクトップ、保守業者の遠隔ツール)をすべて書き出す。使っていない経路は止める。「あるかどうか分からない」場合は、機器を設置した業者にそのまま聞く
- 2. 機器とソフトの更新確認(IT担当、30分):VPN機器の内部ソフト(ファームウェア)が最新か、メーカーのサポートが続いているかを確認する。サポートが終わった機器は、更新プログラムが提供されないため入れ替えを検討する
- 3. ログインの強化(各自10分):遠隔接続のパスワードを長いものに変え、対応していれば多要素認証を設定する。設定の順番は多要素認証とは?会社で最初に設定する5つで解説しています
- 4. バックアップの分離(IT担当、1時間):重要データのコピーを、業務のネットワークから切り離した場所に1部持つ。取り終えたら外す外付けディスク、業務と分けたクラウドの保管先など。つながったままのバックアップは、本体と一緒に暗号化されることがあります
- 5. 復元テスト(IT担当、30分):バックアップからファイルを1つ戻せるか実際に試す。戻せて初めてバックアップです
バックアップの持ち方の基準(3-2-1ルール)と復元テストの手順は、この連載で後日詳しく取り上げます。また、ランサムウェアに限らず不正アクセスによる漏えいの公表が相次いだことを受けて、IPAは2026年10月9日に速やかに実施すべき対策等についての注意喚起を公表し、外部に公開しているアプリケーションの点検と、未適用の修正プログラムの速やかな適用を呼びかけています。「入口を塞ぐ」優先度は、いま一段と上がっています。
なお、更新・パスワード・バックアップは、セキュリティ対策の基本そのものです。全体の進め方は中小企業のセキュリティ対策は何から始める?をあわせてご覧ください。
感染が疑われたときの初動——切り離す・消さない・相談する
ファイルが開けない、見覚えのない脅迫文が表示された、という場合の初動を時系列で示します。JPCERT/CC(日本のインシデント対応の調整機関)が公開している「侵入型ランサムウェア攻撃を受けたら読むFAQ」の内容をもとに、専任の担当者がいない会社向けに整理したものです。
- 1. 切り離す:暗号化が確認された機器を、ネットワークから外す(LANケーブルを抜く、Wi-Fiを切る)。被害の拡大を止めることが最優先です
- 2. 消さない・初期化しない:慌てて機器を初期化したり、ファイルを削除したりしない。原因調査と影響範囲の確認に必要な記録が消え、復旧の判断材料も失われます。弊社が点検したケースでも、記録が残っていなかったために侵入経路を特定できませんでした
- 3. バックアップを守る:無事だったバックアップは、安全が確認できるまで本体につながない。自動バックアップが動いていると正常なデータが暗号化後のデータで上書きされるおそれがあるため、いったん止めます
- 4. 記録する:いつ・誰が・何に気づき・何をしたかを、時系列でメモに残す。後の調査と報告の土台になります
- 5. 相談する:JPCERT/CCのインシデント対応窓口、IPAの情報セキュリティ安心相談窓口、都道府県警察のサイバー犯罪相談窓口に連絡する。1人で抱えず、早い段階で外部の窓口を頼ってください
身代金については、JPCERT/CCの同FAQで、支払うべきではなく、攻撃者と交渉することも推奨されないとされています。支払ってもデータが戻る保証はなく、盗まれたデータの公開をやめる保証もありません。IPAのランサムウェア対策特設ページには、相談窓口と関連資料がまとまっています。
個人情報が漏えいしたおそれがある場合は、個人情報保護委員会への報告が必要になることがあります。該当するかどうかの判断は、個人情報保護委員会の相談窓口や専門家に確認してください。報告と本人通知の流れは、この連載で後日取り上げます。
続け方——月1回、「入口」と「バックアップ」を見る日を決める
ランサムウェア対策は、一度やって終わりではありません。VPN機器の脆弱性は次々に公表され、バックアップは気づかないうちに止まります。月に1回、15分でよいので、次の3つを見る日を決めてください。
- 遠隔接続の一覧に、増えた経路・使っていない経路がないか
- VPN機器やサーバーの更新が当たっているか(設置業者への確認でも可)
- バックアップが動いていて、ファイルを1つ戻せるか
仕組みを入れても、動いているかを誰も見ていなければ意味がありません。弊社の点検でも、改ざんを検知する仕組みは入っていたのに、設定エラーで止まったままだった例がありました。「入れたか」ではなく「動いているか」を確認するのが、月次点検のいちばんの目的です。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
感染してからではなく、「入口が開いていないか」を先に点検する
自社のサイトやサーバーのどこが外部から見える状態かは、外から点検してみないと分かりません。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. 小さな会社でも本当にランサムウェアに感染するのですか?
警察庁の統計では、2026年上半期に報告された被害123件のうち79件(64%)が中小企業でした。攻撃の多くは自動のプログラムがインターネット全体を調べて開いている入口を探すもので、会社の規模や知名度は関係ありません。VPN機器やリモートデスクトップなど、外から社内につながる経路を使っている会社は、規模にかかわらず対象になります。
Q. 身代金を支払えばデータは戻りますか?
JPCERT/CCの「侵入型ランサムウェア攻撃を受けたら読むFAQ」では、身代金は支払うべきではなく、攻撃者と交渉することも推奨されないとされています。支払ってもデータが復元される保証はなく、盗まれたデータの公開をやめる保証もありません。支払いに頼らずに済むように、切り離したバックアップを平時から持っておくことが現実的な備えです。
Q. ウイルス対策ソフトを入れていれば防げますか?
ウイルス対策ソフトは有効な対策の1つですが、それだけでは足りません。近年の侵入経路の中心は、VPN機器の脆弱性や漏えいしたパスワードを使った「正面からのログイン」で、ウイルス対策ソフトが検知する前の段階で起きます。機器の更新、長いパスワードと多要素認証、切り離したバックアップを組み合わせることが必要です。
Q. バックアップを取っていれば安心ですか?
バックアップの置き場所と復元テストまで確認して、はじめて安心できます。業務のネットワークにつながったままのバックアップは、本体と一緒に暗号化されることがあります。コピーの1部は切り離した場所に持ち、月に1回はファイルを実際に戻せるか試してください。戻したことのないバックアップは、動いていないのと同じです。