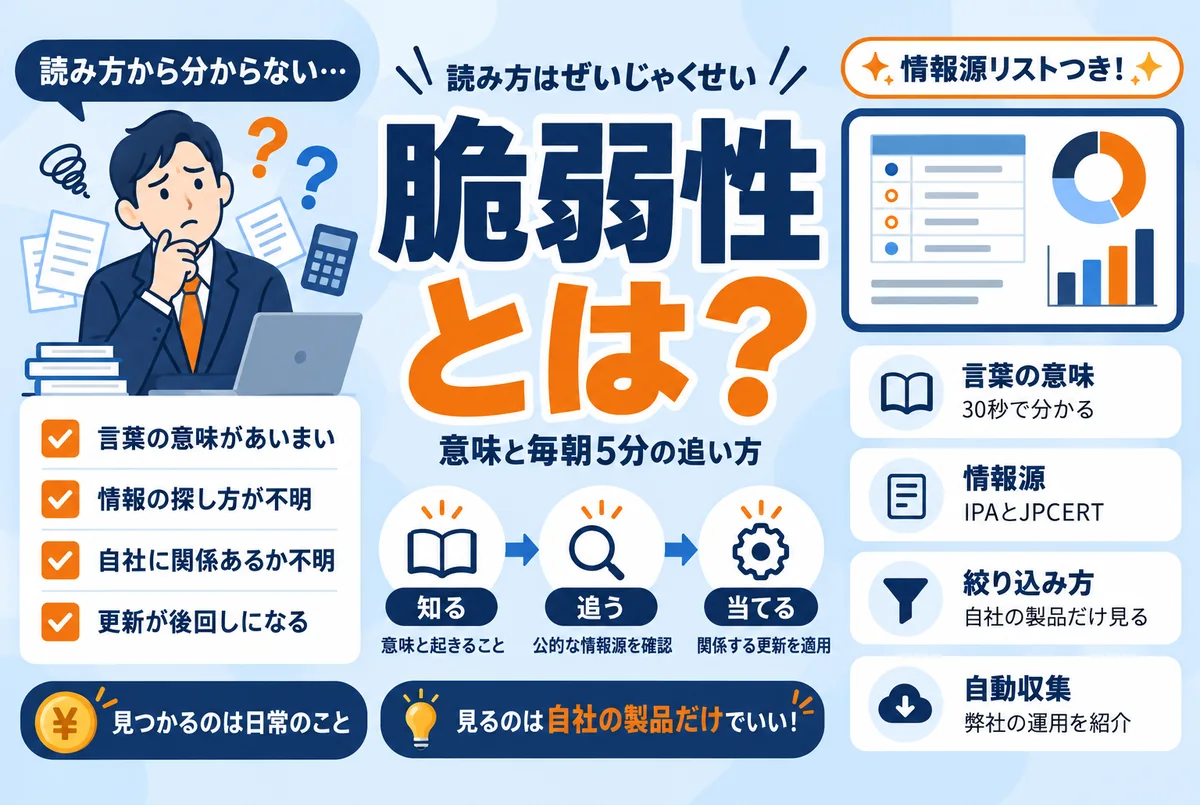
脆弱性とは?読み方と意味を30秒で確認
脆弱性は「ぜいじゃくせい」と読みます。英語では vulnerability(バルネラビリティ)。ソフトウェアや機器、その設定に残っている、外部からの攻撃に悪用され得るセキュリティ上の弱点のことです。ホームページの仕組み、パソコンのOS、ブラウザ、ルーターなど、プログラムで動くものすべてに見つかる可能性があります。
普通の「不具合(バグ)」との違いは、気づきやすさにあります。画面が崩れる、計算が合わない、といった不具合は使っていれば気づきます。一方、脆弱性の多くは普段の動作には何の支障もありません。困るのは使っている人ではなく、得をするのは攻撃する側だけ。だから放置されやすいのです。
もうひとつ押さえたいのは、脆弱性は「見つかること」自体が異常ではない、という点です。ソフトウェアは人が作るものなので、弱点は後から見つかります。見つかれば開発元が修正版(更新プログラム)を出します。使う側の仕事は、脆弱性をゼロにすることではなく、自社に関係する修正が出たことに気づき、更新を当てることです。
- 読み方:ぜいじゃくせい
- 意味:攻撃に悪用され得る、ソフトウェアや設定の弱点
- 対処:見つかったら開発元が修正版を出す。使う側は更新を当てる
脆弱性は毎日見つかっている。数字と直近の動き
どれくらいの数が見つかっているのでしょうか。IPA(情報処理推進機構)が運営する脆弱性対策情報データベース「JVN iPedia」には、2026年第2四半期(4〜6月)だけで13,131件の脆弱性対策情報が新たに登録され、累計は29万件を超えました(出典:IPA「JVN iPedia」登録状況 2026年第2四半期)。1日あたりに直すと100件を超える計算です。
この数字に圧倒される必要はありません。大半は自社が使っていない製品の話です。問題は、自社が使っている製品の脆弱性が公表されてから、修正の更新が自社の機器に当たるまでの期間です。この間だけ、入口が開いた状態になります。攻撃する側も公表情報を見ているため、修正版が出た後ほど、当てていない所が狙われます。
実際に、JPCERT/CC(JPCERTコーディネーションセンター)は2026年10月8日、国内の組織で不正アクセスによる個人情報などの漏えいが相次いでいるとして注意喚起を公表しました。確認された手口には、複数のソフトウェアの既知の脆弱性を探し出して悪用を試みるものが含まれています(出典:JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」)。「既知の」つまり、すでに公表されて修正版もあるのに、当たっていない所が入られているということです。
修正版の公開前から準備を呼びかける動きもあります。IPAは2026年10月21日、PHP(多くのホームページの土台になっているプログラム言語)のセキュリティリリースの公開予定を受けて、自社でPHPを使っている箇所の棚卸しと、修正版が出たら速やかに適用できる体制づくりを事前に呼びかけました(出典:IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」)。このときの脆弱性についてはPHPの重大な脆弱性2件への対応で詳しく書いています。
ランサムウェアの被害でも、VPN機器など外部に面した機器の脆弱性が入口になるケースが知られています。侵入経路の塞ぎ方はランサムウェア対策の記事で取り上げました。

全部は追わなくていい。見るのは「自社が使っている製品」だけ
1日100件超の情報を全部読むのは、専門の担当者でも現実的ではありません。中小企業がやるべきことは逆です。先に「自社が使っているもの」の一覧を作り、その一覧に載っている製品の情報だけを見る。これで追う対象は一気に数件まで減ります。
一覧に載せるのは、おおむね次の5つの分類です。社内の分かる範囲で書くだけなら、最初の版は15分ほどで作れます。
- ホームページの仕組み:WordPressなどのCMS、使っているプラグイン
- サーバーの土台:PHPなどの言語、レンタルサーバーの名前(分からなければ契約書類を確認)
- パソコンまわり:OS(Windows・Mac)、ブラウザ、Office系ソフト
- 業務で使うクラウド:メール、ファイル共有、会計などの主要サービス
- ネットワーク機器:ルーター、VPN機器、NAS(あれば型番まで)
「何を使っているか分からない」こと自体が最初のリスクです。何年も中を見ていないホームページは、この一覧づくりの段階で問題が見つかることが少なくありません。実際の怖さは放置したホームページの実例に書いたとおりです。一覧ができたら、基本の6つの対策と照らし合わせて、抜けている項目から埋めていきます。
毎朝5分で情報を追う方法。弊社の運用と手動での真似し方
弊社では、IPAとJPCERT/CCが公開する脆弱性情報を毎朝自動で収集し、自社と保守先のサイトに関係するものだけを拾う運用を続けています。新着を機械的に集め、上で書いた「使っているものの一覧」と照合して、関係するものだけ人が確認する形です。この記事で紹介したPHPの事前告知も、この毎朝の収集で拾ったものでした。
同じことは、手動でも真似できます。見る場所は次の3つで足ります。いずれも無料で、登録も不要です。
| 情報源 | 何が分かるか | 見る目安 |
|---|---|---|
| IPA 重要なセキュリティ情報 | 影響の大きい脆弱性を「緊急」「注意」の区分つきで掲載 | 毎朝1分、新着の有無だけ確認 |
| JPCERT/CC 注意喚起・Weekly Report | いま悪用されている攻撃への注意喚起と、週1回のまとめ | 注意喚起は毎朝、まとめは毎週水曜 |
| JVN | 製品ごとの脆弱性の詳細と対策情報 | 自社の製品名が出たときに検索 |
IPAの「重要なセキュリティ情報」は、影響度の高いものが「緊急」(悪用した攻撃がすでに行われている場合)と「注意」の区分つきで掲載されます。JPCERT/CCのWeekly Reportは、重要と判断された情報を日本語で整理したまとめが原則毎週水曜日に公開されます。JVN(Japan Vulnerability Notes)は、JPCERT/CCとIPAが共同運営する脆弱性対策情報のポータルサイトで、製品名で検索すると影響を受けるバージョンと対策が確認できます。
手順は単純です。情シス兼務の担当者が、上の2つ(IPAとJPCERT/CC)をブックマークして、朝のメール確認のついでに新着タイトルだけ流し読みする。自社の一覧にある製品名を見つけたら、その日のうちに中身を読む。これで1日5分です。タイトルの大半は自社と無関係なので、流し読みで十分です。慣れてきたら、RSSリーダーやチャットへの通知にすると見落としが減ります。
続け方:「知る・追う・当てる」を月次の点検に組み込む
情報を追うだけでは、まだ守れていません。更新を当てるまでが仕事です。流れを3つのステップにまとめます。
- 知る:脆弱性の意味と、自社で起きることを押さえる。使っている製品の一覧を作る(初回15分、以後は変わったときに更新)
- 追う:担当者を1人決めて、IPAとJPCERT/CCの新着を毎朝5分で流し読みする。自社の製品名が出たら中身を読む
- 当てる:関係する更新は、適用する日と担当を決めて実行する。ホームページの更新はバックアップを取ってから
WordPressのサイトを持っている会社は、本体とプラグインの更新がこの「当てる」の中心になります。具体的な順序はWordPressのセキュリティ対策10項目にまとめています。
保守を外注している場合は、自分で追う代わりに「脆弱性情報はどうやって把握していますか」「修正版が出たら、どれくらいの期間で当てますか」と聞いてください。答えが具体的に返ってくるかどうかで、保守の中身が分かります。更新が契約に含まれていない「作って終わり」の契約だったと、聞いて初めて気づく会社も少なくありません。
なお、いつ・どこから入られたかを後から調べるには、ログ(操作の記録)が残っている必要があります。ログの保存期間については、この連載で後日取り上げます。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
自社サイトに「当たっていない更新」がないか、まず点検する
情報を追う体制を作る前に、いまの状態を一度確認しておくと、その後の手間が大きく減ります。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. 脆弱性とバグ(不具合)は何が違うのですか?
どちらもプログラムの欠陥ですが、バグは画面の崩れや計算違いなど、使っている人が困るので気づきやすいものです。脆弱性は普段の動作に支障がないことが多く、使っている人は困りません。攻撃する側に悪用されて初めて被害になるため、気づかないまま放置されやすい点が違いです。
Q. 脆弱性が見つかったソフトは、使うのをやめるべきですか?
やめる必要はありません。広く使われているソフトほど調べる人が多く、脆弱性は多く見つかります。見つかって修正される循環があること自体は健全です。確認すべきは、開発元が修正版を出しているか、そしてそれが自社の環境に当たっているかです。注意が必要なのは、サポートが終了して修正版がもう出ないソフトを使い続けている場合です。
Q. 情報を追う時間が取れません。最低限どうすればよいですか?
自動更新を最大限に使ってください。パソコンのOS・ブラウザ・ウイルス対策ソフトは自動更新を有効にすれば、情報を追わなくても大半の修正が自動で当たります。そのうえで、自動更新が効かないもの(ホームページ、ルーターなどの機器)だけを月1回の点検日に確認する形が、最小の手間です。
Q. ホームページの保守を外注しています。自分でも脆弱性情報を見る必要がありますか?
毎日見る必要はありませんが、保守先に「脆弱性情報の把握方法」と「修正版が出てから適用するまでの期間」を一度確認しておくことをおすすめします。更新作業が契約に含まれていないケースは珍しくありません。確認した結果が曖昧な場合は、外部の点検を一度入れると現状が分かります。弊社のセキュリティ診断は、サイトのURLだけで更新状況を含む10項目を点検します。