フォームにスパムが届く理由|相手は「機械」と「人」の2種類
最初に全体像を30秒で整理します。問い合わせフォームに届くスパムは、大きく2種類に分かれます。機械による自動送信(bot)と、人が手作業で送ってくる営業・宣伝です。この2つは送り手が違うため、効く対策も違います。botは仕組みでほとんど弾けます。人の手による営業は技術だけでは止めきれないので、自動で振り分けて、本物の問い合わせが埋もれない状態を作るのが現実的な目標になります。
botがあなたの会社を狙っているわけではありません。自動のプログラムがインターネット全体を巡回し、送信できるフォームを見つけては、宣伝文やリンクを機械的に送り込んでいます。会社の規模や知名度とは関係なく、フォームを公開していること自体が届く理由です。これは情報漏えいの原因ランキングで書いた不正アクセスと同じ構図で、「開いている入口」が機械的に見つけられています。
スパムを放置したときの実害は、迷惑というだけではありません。
- 本物の問い合わせを見落とす:スパムの通知に慣れると、担当者がフォームの通知自体を見なくなります。受注の機会を失う損失は、スパムそのものの害より大きくなりがちです
- 対応の時間が削られる:1通ずつ目で確認して消す作業が毎日続き、担当者の時間を奪います
- 自動返信が踏み台にされる:フォームの作りによっては、第三者への迷惑メール送信に悪用されます(後述します)
つまりフォームのスパム対策は、「不快なものを減らす」話ではなく、営業の入口と自社の信用を守る話です。以降、弊社が実際にやっている順番で解説します。
弊社フォームの実運用|4層の対策を「弱い順」に重ねる
弊社の問い合わせフォームは、1つの強力な対策ではなく、利用者への負担が少ない対策から順に4層を重ねて運用しています。それぞれの層で何を弾き、どんな副作用があるかを表にまとめます。
| 層 | 何をするか | 主に効く相手 | 副作用 |
|---|---|---|---|
| 1. 見えない入力欄 | 人の画面には表示されない入力欄を置き、そこに値が入っていたら機械と判定して受け付けない | 単純なbot | 利用者への影響はほぼなし |
| 2. 連続送信の制限 | 同じ送信元からの短時間の連続送信を受け付けない | 大量の自動送信 | 正当な送り直しも少し待たせる |
| 3. 内容の自動判定 | 本文の特徴(リンクの数・言語・定型の宣伝文)から営業・宣伝らしさを判定し、受信箱と別の場所へ振り分ける | 人の手による営業を含む | まれに本物を誤って振り分ける |
| 4. 週次の見直し | 振り分けの結果を週1回確認し、すり抜けたものと誤判定を判定の基準に反映する | 判定の劣化・新しい手口 | 担当者の時間を定期的に使う |
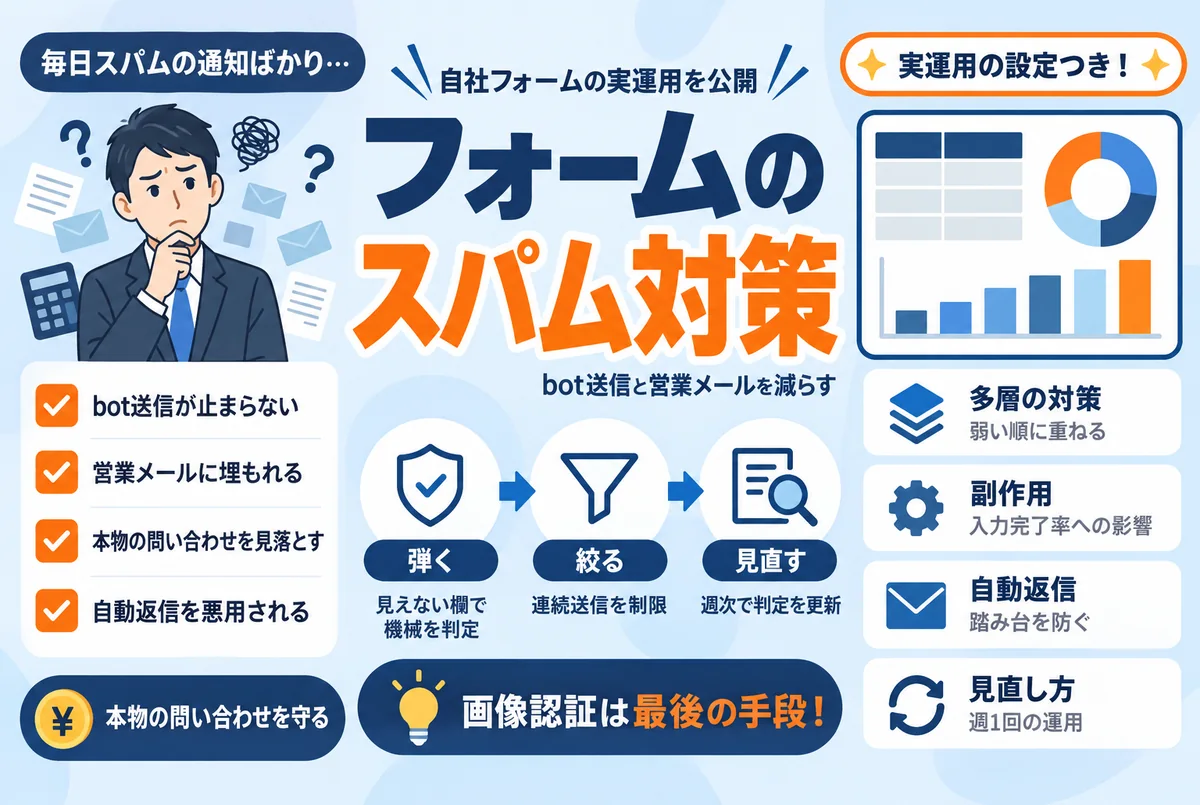
順番に意味があります。1と2は利用者に何の負担もかけずにbotの大半を落とす層、3は技術では止めきれない人力の営業を「埋もれない形」に変える層、4はその判定を使い続けられる状態に保つ層です。サムネイルに書いた「弾く・絞る・見直す」は、この1・2・4に当たります。
誤判定を前提に、「捨てず」に「分ける」
運用でいちばん大事な考え方は、自動判定は間違える前提で設計することです。弊社では、スパムと判定した送信もすぐには消さず、別の場所に振り分けて残します。週次の見直しで「本物を弾いていないか」「新しい手口がすり抜けていないか」を確認し、基準を直します。フォームのスパム対策で最大の失敗は、スパムが届くことではなく、本物の問い合わせを誤判定で失い、そのことに誰も気づかないことだからです。
この週1回の見直しは、判定の精度を保つ仕組みであると同時に、「フォームを見る人がいない期間」を作らないための仕組みでもあります。担当者とタイミングを決めて、カレンダーに入れてしまうのが続けるコツです。

画像認証は最後の手段|入力完了率とのトレードオフ
スパム対策というと、ゆがんだ文字を読ませたり、信号機の画像を選ばせたりする「画像認証(CAPTCHA)」を思い浮かべる方が多いと思います。botには一定の効果がありますが、弊社はこれを最後の手段と位置づけています。理由は、スパムを送る側ではなく、問い合わせをくれる本物のお客様全員に手間を課す対策だからです。問い合わせフォームは営業の入口です。入力の手間が増えるほど、途中であきらめる人は増えます。スパムを減らした代わりに問い合わせも減ったのでは、何のための対策か分かりません。
なお、認証サービス側もこの問題を認識していて、近年は利用者に操作を求めない方式が主流になっています。たとえばGoogleのreCAPTCHA v3は、利用者に課題を見せずに、送信ごとに0.0〜1.0のスコアを返して機械らしさを判定する方式です(出典:Google reCAPTCHA v3 開発者向けドキュメント)。CloudflareのTurnstileも、訪問者にパズルを解かせないCAPTCHA代替として提供されています(出典:Cloudflare Turnstile 公式ドキュメント)。仕様は変わり得るため、導入時は各公式ドキュメントで最新の内容を確認してください(本記事は2026年10月時点で確認)。
こうした認証サービスを選ぶときの観点は次の4つです。特定の製品の推奨ではなく、自社のフォームツールが対応しているものの中から比べるための軸として使ってください。
- 利用者の操作が要るか:操作不要の方式を優先する。画像選択やパズルは最後の手段
- 判定に迷ったときの挙動:即座に拒否するのか、追加の確認を出すのか。本物を門前払いしない設計か
- いま使っているフォームツールが対応しているか:自作の組み込みより、ツール公式の対応機能のほうが設定も保守も軽い
- プライバシーポリシーへの記載:外部の判定サービスを使うと、訪問者の情報がそのサービスに送られます。自社の方針への記載が必要かを確認する
順番としては、前の章の「見えない入力欄+連続送信の制限」で利用者に負担のない層を先に入れ、それでも残る分に操作不要型の判定を足し、画像認証はそれでも困る場合に初めて検討する、という流れをおすすめします。
受けるだけではない|フォームが「踏み台」にされる問題
ここまではスパムを「受ける」話でしたが、フォームには逆向きの問題もあります。自社のフォームが、第三者に迷惑メールを送る道具として悪用される問題です。こちらはスパムと違って毎日目に見えないぶん、気づかないまま放置されがちです。
実装の欠陥:メールヘッダ・インジェクション
問い合わせフォームの多くは、入力内容を管理者宛のメールで送る作りになっています。IPA(情報処理推進機構)の「安全なウェブサイトの作り方」によると、この実装に欠陥があると、外部から送信先などを指定されてしまう「メールヘッダ・インジェクション」という問題が起き、メールの第三者中継や迷惑メールの送信に悪用されるおそれがあります。対策の基本は、メールの宛先や件名などのヘッダ部分を固定値にして、利用者の入力はすべて本文側に出すことです(出典:IPA 安全なウェブサイトの作り方 1.8 メールヘッダ・インジェクション)。自社でフォームを作ってもらった場合は、製作者か保守の担当者に「メールのヘッダは固定になっていますか」と確認してください。この質問を送るだけなら5分で済みます。
自動返信の悪用:他人のアドレスを入力される
もう1つ見落とされやすいのが自動返信です。「お問い合わせありがとうございます」という返信に入力内容をそのまま引用するフォームは、他人のメールアドレスを入力されると、その人に宣伝文を引用したメールを自社の名前で送ってしまいます。弊社はこの構図を避けるため、通知メールに本文を載せず「新着があります」という定型文だけを送る設計に変えた経験があります。情報を載せないことは、誤送信にも悪用にも同時に効きます。この「そもそも外に出さない」設計の考え方はメール誤送信の対策で詳しく書きました。
あわせて、フォームの回答の保存先も点検してください。回答を集めたシートが「リンクを知っている全員」に公開されたままになっている事例は、Googleドライブの共有設定の点検で取り上げたとおり、実際に繰り返し見てきた穴です。入口(フォーム)を固めても、出口(保存先)が開いていては意味がありません。
今日からの手順|担当と所要時間つき
最後に、この記事の内容を自社で確かめる手順をまとめます。専任の担当者がいない会社を想定して、誰が・何分で、まで落とし込みました。
- 1. フォームの担当者を決める(経営者・5分):通知を受け取り、週1回見直す人を1人決めます。これが決まっていない会社がいちばん多いです
- 2. いまの対策状況を確認する(担当者・15分):使っているフォームツールの設定画面で、スパム対策の機能(機械判定・送信制限など)が有効になっているかを見ます。自作フォームなら製作者に「見えない入力欄や送信制限は入っていますか」と聞きます
- 3. 自動返信の内容を点検する(担当者・10分):返信メールに入力内容を引用しているなら、定型文だけに変えられないか検討します
- 4. メールヘッダの作りを確認する(担当者・5分):製作者か保守先に「ヘッダは固定値ですか」と質問を送ります
- 5. 回答の保存先の共有設定を確認する(担当者・10分):回答シートや通知先が社外に公開されていないかを見ます
- 6. 週1回の見直しをカレンダーに入れる(担当者・5分):振り分けの結果を確認する予定を固定します
合計しても1時間弱です。費用のかかる道具を増やす前に、いまあるフォームの設定と運用を整えるだけで、スパムの量と見落としのリスクは大きく変わります。セキュリティ対策全体の進め方は中小企業のセキュリティ対策は何から始めるかを、メールで届く側の迷惑メールへの備えはフィッシングメールの見分け方をあわせてご覧ください。WordPressサイトのフォームやプラグインを含めた対策は、この連載で後日取り上げます。
なお、スパムを減らして本物の問い合わせが見えるようになったら、次はその対応を仕組みにする番です。問い合わせの一次対応を自動化する考え方は問い合わせ対応の自動化にまとめています。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
フォームまわりの設定も、セキュリティ診断で点検できます
自社のフォームに対策が入っているか、自動返信が悪用されない作りか、外から見ただけでは分かりません。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. フォームから届く営業メールは止められないのですか?
人が手作業で送ってくる営業は、機械を弾く仕組みでは止めきれません。現実的な対策は、内容の自動判定で受信箱と別の場所へ振り分け、本物の問い合わせが埋もれない状態を保つことです。判定は間違えることがあるため、振り分けたものをすぐ捨てず、週1回見直して基準を直す運用までを一式と考えてください。
Q. 画像認証を入れればスパムは止まりますか?
機械による自動送信には一定の効果がありますが、人が手で送る営業には効きません。そのうえ、問い合わせをくれる本物のお客様全員に入力の手間を課すため、途中離脱が増える副作用があります。まず見えない入力欄や連続送信の制限など利用者に負担のない対策を入れ、画像認証は最後の手段として検討することをおすすめします。
Q. 費用をかけずにできる対策はありますか?
多くのフォームツールには、機械判定や送信制限などのスパム対策機能が追加費用なしで用意されています。まず設定画面で有効になっているかを確認してください。利用者に操作を求めない判定サービス(reCAPTCHAやTurnstileなど)も、小規模サイトなら費用をかけずに始められる場合があります。条件は変わり得るため、各公式ドキュメントで確認してください。
Q. 自動返信はやめたほうがよいですか?
やめる必要はありませんが、入力内容をそのまま引用する作りは見直しをおすすめします。他人のメールアドレスを入力されると、その人へ自社の名前で宣伝文を引用したメールを送ってしまうためです。「お問い合わせを受け付けました」という定型文だけにすれば、受付の確認という役割は果たしつつ、悪用されたときの被害を小さくできます。