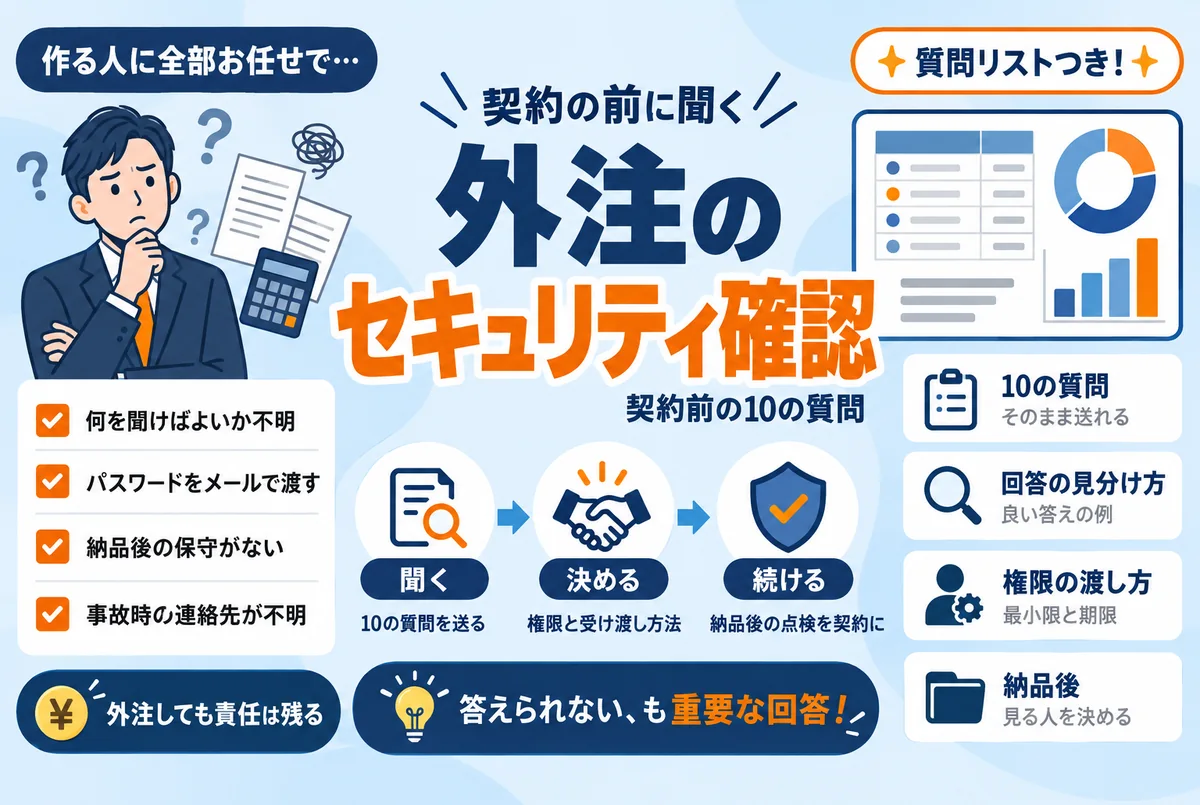
外注先の事故でも、発注した会社の「監督」が問われ得る
まず、なぜ発注側が確認しなければならないのかを整理します。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの2位に「サプライチェーンや委託先を狙った攻撃」が入りました。2019年に初めて選ばれてから8年連続の選出です。攻撃する側から見ると、守りの堅い会社を正面から狙うより、その会社とつながっている取引先や委託先を経由する方が入りやすい、という構図が続いています。
もうひとつは法律の面です。個人情報保護法では、個人データの取扱いを外部に委託する場合、委託した側(発注側)が委託先に対して「必要かつ適切な監督」を行うこととされています。個人情報保護委員会のガイドライン(通則編)の「委託先の監督」の節では、具体的な措置として次の3つが挙げられています。
- 適切な委託先の選定:委託先の安全管理の水準を、契約の前に確認する
- 委託契約の締結:安全管理について双方が同意した内容を契約に盛り込む
- 取扱状況の把握:委託先での実施状況を定期的に確認し、見直しも含めて評価する
同じ節には、委託先が再委託(下請けへの再発注)を行う場合、発注側は再委託先や業務内容について事前の報告や承認を受け、委託先が再委託先を適切に監督していることを確認することが望ましい、という記述もあります。また、監督を怠っていた場合には、再委託先の不適切な取扱いが発注側の法違反と判断され得る旨の注記も示されています。自社のケースがどこまで該当するかは状況によって変わるため、判断に迷う場合は個人情報保護委員会の相談窓口や専門家に確認してください。
中小企業の発注の現場では、見積もりと納期は細かく確認しても、セキュリティは「専門家だから大丈夫だろう」とお任せになりがちです。しかし上記のとおり、外注しても守る責任は手元に残ります。確認の手間がいちばん小さいのは契約前です。情報漏えいがどんな原因で起きているかの全体像は、連載初回の情報漏えいの原因ランキングにまとめています。
契約前に聞くセキュリティの10の質問(そのまま送れる)
次の10問を、見積もりを依頼するのと同じタイミングで、文面のまま外注先に送ってください。専門用語で会話する必要はありません。所要時間は、送るだけなら10分です。
| 番号 | 質問 | 確認したいこと |
|---|---|---|
| 1 | 作業の一部を再委託(下請けに再発注)しますか。する場合、事前に知らせてもらえますか | 誰が自社のデータに触れるのか |
| 2 | 顧客情報などの実データに触れるのは、御社のどの範囲の人ですか | アクセス権が人数と役割で絞られているか |
| 3 | パスワードやAPIキーなどの認証情報は、どんな方法で受け渡しますか | メール本文に平文で書く運用でないか |
| 4 | 開発やテストに実データを使いますか。使う場合、どう扱いますか | テスト用の複製が残り続けないか |
| 5 | 誰がいつ何を変更したかの記録(ログ)は残りますか。保存期間はどれくらいですか | 事故のとき原因を追えるか |
| 6 | 納品後、OSやソフトの脆弱性への更新対応は誰がやりますか。保守の範囲に入りますか | 納品後に誰も見ない期間ができないか |
| 7 | 障害や事故が起きたときの連絡先と、最初の動きを教えてください | 夜間や休日も含めた体制があるか |
| 8 | 作業内容や設定変更の記録は、どんな形で引き継がれますか | 担当者が代わっても経緯を追えるか |
| 9 | サーバー・ドメイン・管理画面の契約名義と管理者権限は、弊社側で持てますか | 外注先に名義を握られないか |
| 10 | 契約終了時に、お預けしたデータとアカウントはどう返却・削除されますか | 終わった後にデータが残らないか |
回答の良し悪しは「具体性」と「書面になるか」で見分ける
- 良い回答:具体的に答えが返ってくる。「再委託はデザインのみ、事前にお知らせします」「認証情報は期限付きの共有ツールで渡します」のように、契約書や発注書の文言に落とせる形になっている
- 立ち止まる回答:「大丈夫です」「セキュリティは万全です」のように中身がない。質問をはぐらかす、口頭でしか答えない、契約書への記載を嫌がる
- 「すぐには答えられない」は悪い回答ではない:調べて書面で返してくれる相手は、むしろ信頼できます。答えられないまま流そうとするかどうかを見てください
10問すべてに満点の回答が返る必要はありません。大事なのは、答えた内容を契約書か発注書に書き残すことです。契約のひな型が必要な場合は、IPAが公開している情報システム・モデル取引・契約書が参考になります。発注の初日に外注先から何を聞かれるかは発注初日の実際のやり取りと準備リストで紹介しています。

権限と認証情報は「最小限・期限付き・自社名義」で渡す
質問を送ったうえで、発注側が自分で決められるのが権限の渡し方です。外注で後から火種になるのは、作業のために渡した権限がそのまま残り続けるケースです。渡すときの原則は3つあります。
- 最小限:作業に必要な範囲のアカウントだけを発行する。「とりあえず管理者権限で」をやめる。見る必要のないデータには最初から触れられないようにする
- 期限付き:作業期間が終わったら権限を止める日を、渡す時点で決めておく。契約終了後も残った外注先のアカウントは、退職者のアカウントと同じ穴になります。消し方は退職者のアカウント削除チェックリストと同じ手順が使えます
- 自社名義:サーバー・ドメイン・管理画面の契約と最上位の管理者権限は自社で持ち、外注先には作業用の権限を発行する。名義を外注先に預けると、契約が切れたときにサイトやデータごと動かせなくなります。詳しくはアカウントと名義を自社で持つ方法で解説しています
認証情報の受け渡しにも型があります。パスワードやAPIキーをメール本文に書いて送ると、メールが残る限り漏れる入口も残ります。期限付きで消える共有方法や、パスワード管理ツールの共有機能を使い、誰に・いつ・何を渡したかの記録を残すこと、そして作業が終わったら渡したパスワードを変更することまでを1セットにしてください。ここまでやって、ようやく「渡した」が「返してもらった」になります。
引き継ぎの点検で見えた「誰も見ていない期間」の実例
弊社が他社から開発を引き継いだあるWebサービスで、着手前の点検をしたときのことです。サーバーの中に第三者が設置した不正なプログラムが見つかりました。データベースは外部から接続を試せる状態で、防火壁は無効のまま。遠隔操作の入口には、数万件規模の不正ログイン試行の記録が残っていました。改ざんを検知する仕組みは入っていましたが、設定エラーで止まったままでした。
それでも、サービスは何事もなく動き続けていました。画面は普通に表示され、利用者は普通に使えていたのです。そして、操作記録(ログ)の保存期間が短かったため、いつ・どこから入られたのかは最後まで特定できませんでした。
さらに、こうしたケースの事故対応を支援したときに困ったのは、過去の担当者が行った対処の記録が残っていなかったことです。何がどこまで対応済みなのかを確認できず、調査をやり直すことになりました。前の外注先が悪意を持っていたわけではありません。「納品後に中を見る人が誰もいない期間」と「記録を残す決まりがない状態」が長く続いた、という構造の問題です。
先ほどの10の質問のうち、5番(ログ)・6番(納品後の更新)・8番(記録の引き継ぎ)は、この経験から入れているものです。契約前に1行確認しておけば、事故のあとに数週間かけて調べ直す事態を避けられます。この点検で見つかった問題の詳細はWebアプリの点検で見つかった3つの穴にまとめています。
納品後は「見る人」と「見る日」を決めて続ける
納品はゴールではなく、守る期間の始まりです。契約前の確認の最後に、納品後の運用を決めておきます。IPAの中小企業の情報セキュリティ対策ガイドライン(2026年3月公開の第4.0版)には、情報セキュリティ関連規程やインシデント対応の手引きなど、運用を決めるときに使える付録が揃っています。やることは3つです。
- 保守の範囲を契約に入れる:OSやソフトの更新・バックアップ・監視を誰がやるのかを、納品の条件として決める。WordPressサイトの場合に何を見るかはWordPressのセキュリティ対策10項目が目安になります
- 月1回15分の点検日を決める:管理画面に入れる人の一覧、更新が当たっているか、バックアップが動いているかの3点を、担当者と日付を決めて見る
- 事故のときの連絡先を1枚にする:外注先の緊急連絡先、サーバー会社、社内の判断者を1枚にまとめ、関係者で共有する
事故が実際に起きたときの初動や、個人情報が漏えいした場合の報告の流れは、この連載で後日取り上げます。まずは、いま動いている外注システムについて、10の質問のうち5番・6番・9番だけでも外注先に送ってみてください。返ってきた答えが、自社の現在地です。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
外注で作ったシステムの「今の状態」を、まず点検する
納品後に誰も見ていないシステムは、穴が開いていても気づけません。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. 外注先で情報漏えいが起きた場合、発注した会社も責任を問われますか?
個人データの取扱いを委託している場合、発注側には委託先への「必要かつ適切な監督」が求められます。個人情報保護委員会のガイドライン(通則編)には、監督を怠っていた場合、委託先や再委託先の不適切な取扱いが発注側の法違反と判断され得る旨が示されています。実際に該当するかどうかは個別の状況によるため、個人情報保護委員会の相談窓口や専門家に確認してください。
Q. セキュリティに詳しくなくても、外注先に何を確認すればよいですか?
本記事の「契約前の10の質問」を文面のまま送ってください。再委託の有無、データに触れる人の範囲、認証情報の渡し方、ログ、納品後の更新、事故時の連絡先、記録の引き継ぎ、名義、契約終了時のデータ削除をカバーしています。回答の中身を細かく評価できなくても、具体的に答えて書面に残してくれる相手かどうかは判断できます。
Q. すでに納品済みで稼働中のシステムは、何から確認すればよいですか?
順番は3つです。まず、サーバー・ドメイン・管理画面の名義と管理者権限が自社にあるかを確認します。次に、納品後の更新とバックアップを誰がやっているかを確認します。誰もやっていなければ、そこが空白期間です。最後に、外部からの点検を検討してください。弊社のセキュリティ診断は、サイトのURLだけで現状を点検し、優先度つきの対策リストをお渡しします。
Q. 数万円の小さなツール開発でも、同じ確認が必要ですか?
金額ではなく、扱うデータで判断してください。顧客の氏名や連絡先などの個人データに触れるなら、案件の大きさに関係なく確認が要ります。小さな案件なら、10問のうち2番(触れる人の範囲)・3番(認証情報の渡し方)・10番(終了時の削除)の3問だけでも送ってください。逆に、個人データに一切触れない社内ツールであれば、名義と引き継ぎの確認を優先する、といった絞り方ができます。