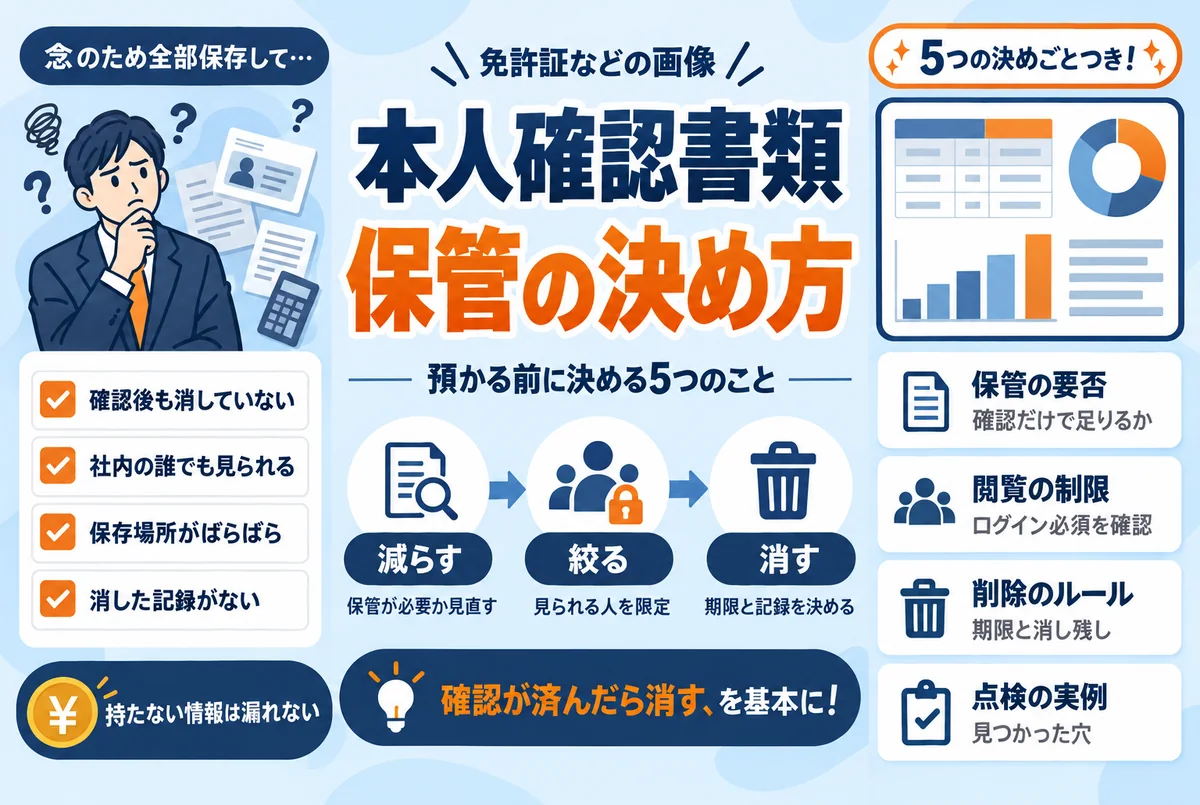
本人確認書類の保管方法——答えは「持たない・絞る・消す」
最初に30秒で答えます。本人確認書類の画像やコピーの保管で決めることは、(1)そもそも保管するか、(2)誰が見られるか、(3)どこに置くか、(4)いつ消すか、(5)消した記録を残すかの5つです。鍵のかかった場所に置くことより先に、「持ち続ける必要があるのか」から考えるのが順番です。持っていない情報は、不正アクセスでも誤送信でも漏れようがないからです。
この考え方は、直近の公的な注意喚起でも示されています。IPA(情報処理推進機構)は2026年10月9日、不正アクセスによる漏えい等の事案が相次いでいることを受けた注意喚起を公表し、「不要な情報は持たない」という基本原則のもとで保有情報を必要最小限にする再点検と、データ保有の是非の再検討・保管場所の再検討・アクセスログの見直し・暗号化を対策に挙げました(出典:IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」)。
法律の面でも方向は同じです。個人情報保護法第22条は、個人データを正確かつ最新の内容に保つとともに、利用する必要がなくなったときは遅滞なく消去するよう努めなければならないと定めています(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。「念のため全部保存」は、安全側の判断に見えて、実は漏えいしたときの被害を積み上げる方向の判断です。
預かる前に決めておく5つのこと
5つの決めごとを表にまとめます。新しく本人確認書類を預かる業務を始めるときはもちろん、すでに預かっている会社が点検の観点として使うこともできます。
| 決めること | 自社への問い | 決め方の目安 |
|---|---|---|
| 1. そもそも保管するか | 目視で確認したら破棄する運用で足りないか | 確認だけが目的なら、確認後すぐ破棄する選択肢を先に検討する |
| 2. 誰が見られるか | 業務上必要な担当者だけに絞れているか | 閲覧できる人を名前で挙げられる状態にする。全社共有フォルダに置かない |
| 3. どこに置くか | ログインなしで開ける場所に無いか | 保管場所を1か所に決め、認証を必須にする。メール添付や個人端末に残さない |
| 4. いつ消すか | 消す期限と担当を決めているか | 「確認後すぐ」「契約終了後〇か月」など期限を決める。法令で保存義務がある場合は別途確認 |
| 5. 消した記録を残すか | いつ・誰が・何を消したかが残るか | 削除の日付と対象を1行ずつ記録する。廃棄を外部に頼む場合は証明書で確認する |
2と3は、個人情報保護法のガイドライン(通則編)が求める安全管理措置に対応します。同ガイドラインは技術的安全管理措置として、担当者と取り扱うデータの範囲を限定するアクセス制御と、正当なアクセス権を持つ人であることの識別・認証を挙げています。難しく聞こえますが、中小企業の実務では「ログインしないと見られない場所に置き、見られる人を絞る」ということです。
5は見落とされがちです。同じガイドラインの物理的安全管理措置の節には、個人データを削除する場合や機器・電子媒体等を廃棄する場合は復元不可能な手段で行うこと、削除・廃棄した記録を保存すること、作業を委託する場合は証明書等で確認することが重要だと書かれています。「消したはず」を後から説明できるかどうかは、この記録があるかどうかで決まります。
- 減らす:保管が必要かを見直す。確認だけで足りるなら持たない(上の表の1)
- 絞る:見られる人を限定し、ログイン必須の場所に1か所で置く(2と3)
- 消す:期限と担当を決めて消し、消した記録を残す(4と5)

点検で実際にあった穴——ログインなしで開けた本人確認書類
弊社が開発を引き継いだあるWebサービスで、着手前の点検をしたときのことです。会員から預かった本人確認書類の画像が、URLを直接指定すればログインなしで表示できる設定になっていました。画面の操作からはログインしないと辿り着けないため、日常の運用では誰も気づきません。サービスは何事もなく動き続けていました。この点検で見つかった他の問題はWebアプリの点検で見つかった3つの穴に、記録が残っておらず侵入経路を特定できなかった話はログの保存期間の回にまとめています。
さらに、同様のケースで事業者の事故対応を支援したときには、2つのことを学びました。1つ目は、漏えいした項目を洗い出すとき、データベースに保存している項目だけでなく、画像に写っている情報も対象になることです。本人確認書類の画像が1枚漏れると、氏名・住所・生年月日・顔写真がまとめて漏えい項目になります。2つ目は、削除したはずの画像の縮小版(サムネイル)が別の場所に残っていたことです。システムは表示を速くするために画像の縮小版を自動で作ることがあり、元の画像を消しても縮小版が残る場合があります。このケースでは、削除の仕組み自体を直すことになりました。
どちらも、担当者の不注意というより構造の問題です。預かり始めた時点で「どう守るか・いつ消すか・消えたことをどう確かめるか」を決めていなければ、何年たっても誰も確認しないまま情報だけが積み上がります。上の5つの決めごとは、この経験から来ています。
今日からの手順——棚卸し・閲覧確認・削除ルールで合計1時間
ステップ1:預かっている本人確認書類を棚卸しする(総務・情報システム担当、30分)
「どの業務で・どこに・いつから」預かっているかを書き出します。見る場所は、共有フォルダ、業務システム、フォームの回答と添付、メールの受信箱、そして紙のコピーです。保存場所がばらばらなこと自体がリスクなので、見つけた時点で1か所に集める方針を決めます。メールで受け取る運用が残っている場合は、受け取り方から見直す候補になります。
ステップ2:ログインなしで開けないかを確かめる(15分)
クラウドの保管場所なら、共有設定が「リンクを知っている全員」になっていないかを確認します。確認の手順はGoogleドライブの共有設定を点検する方法で書いたとおりです。あわせて、閲覧できる人の一覧に退職者や契約終了した外注先が残っていないかも見てください。残っていた場合の消し方は退職者のアカウント削除チェックリストが使えます。自社のWebサービスやシステムで画像を預かっている場合は、ログアウトした状態で画像のURLを開けるかどうかが確認の第一歩です。
ステップ3:「確認が済んだら消す」を1行ルールにする(15分)
「本人確認書類の画像は、確認後〇日以内に□□(担当)が削除し、削除日を記録する」という1行を決めて、業務手順に書き足します。期限は業務の実態に合わせて構いません。大事なのは、期限と担当と記録の3点が決まっていることです。なお、金融機関や不動産取引など、犯罪収益移転防止法の対象事業者をはじめ、法令で本人確認の記録の保存が義務づけられている業種があります。自社が該当するか、何をどれだけ保存する必要があるかは、所管官庁の資料や専門家に確認してから削除ルールを決めてください。
続け方——月1回の点検に1行足す。マイナンバーはさらに厳しい
一度整えても、新しい業務やツールが増えるたびに保管場所は増えていきます。情報漏えいの原因ランキングの回から提案している月1回15分の点検に、「本人確認書類を新しく預かる業務が増えていないか・期限どおり消えているか」という1行を足してください。確認は、棚卸し表と削除記録の日付を見るだけです。
ひとつ注意したいのが、マイナンバー(個人番号)です。マイナンバーは個人情報保護法に加えて番号法の適用を受け、扱いが一段厳しくなります。個人情報保護委員会のガイドラインは、番号法で認められた場合を除いて他人の個人番号を含む特定個人情報を収集・保管してはならないとし、事務に必要がなくなり法令の保存期間を過ぎた場合は、速やかに廃棄または削除することを求めています(出典:個人情報保護委員会「特定個人情報の適正な取扱いに関するガイドライン(事業者編)」)。「免許証と同じ扱いでよいだろう」で保管してよい情報ではありません。自社の扱いが認められる範囲かどうか判断に迷う場合は、個人情報保護委員会の資料や相談窓口で確認してください。
それでも本人確認書類が漏えいしてしまった場合に何をするか——発覚からの初動対応と、個人情報保護委員会への報告・本人への通知の流れは、この連載で後日取り上げます。まずは今日、預かっている画像の棚卸しから始めてください。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
預かった画像が「誰でも見られる状態」になっていないか、まず点検する
本人確認書類の画像がログインなしで開ける設定になっていないかは、外からの点検で確認できます。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. 本人確認書類のコピーや画像は、確認が終わったら消してもよいのですか?
個人情報保護法第22条は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めており、確認だけが目的なら確認後に消す運用が基本の方向です。ただし、犯罪収益移転防止法の対象事業者など、法令で本人確認の記録の保存が義務づけられている業種があります。自社に保存義務があるかどうかは、所管官庁の資料や専門家に確認したうえで削除ルールを決めてください。
Q. マイナンバーカードの画像も、免許証と同じように預かってよいですか?
マイナンバー(個人番号)を含む情報は番号法の適用を受け、扱いが免許証より厳しくなります。個人情報保護委員会のガイドライン(事業者編)は、番号法で認められた場合を除いて他人の個人番号を含む特定個人情報を収集・保管してはならないとしています。自社の業務が認められる範囲にあたるかどうかは、同委員会の資料や相談窓口で確認してください。
Q. 削除したはずの画像が残っていることはあるのですか?
あります。システムは表示を速くするために画像の縮小版(サムネイル)を自動で作ることがあり、元の画像を消しても縮小版が別の場所に残る場合があります。弊社が支援した事故対応でも、削除したはずの画像の縮小版が見つかり、削除の仕組みを直しました。個人情報保護委員会のガイドラインも、削除は復元不可能な手段で行い、削除した記録を残すことが重要だとしています。自社システムで画像を扱っている場合は、縮小版や複製まで消えるかを開発会社に確認してください。
Q. 本人確認書類の保管を外部のシステムやサービスに任せています。自社では何を確認すればよいですか?
確認するのは3点です。ログインなしで画像が開けない設定になっているか、閲覧できる人(自社・委託先の両方)が業務上必要な範囲に絞られているか、削除の期限と方法(縮小版や複製を含む)が決まっているか、です。外部に任せていても、個人データの取扱いを委託した側には委託先の監督が求められます。自社のWebサービスの設定が心配な場合は、弊社のセキュリティ診断で、外から確認できる範囲の点検を固定料金でお受けしています。