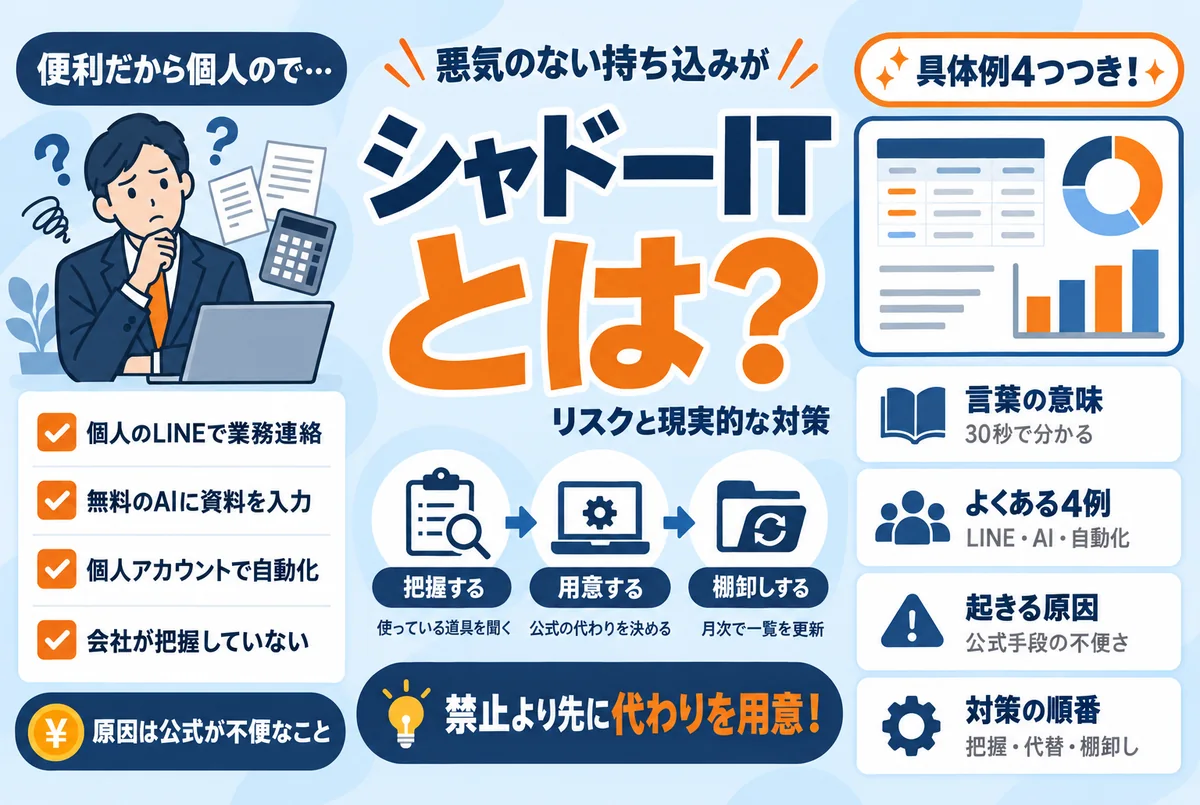
シャドーITとは?まず30秒で分かる定義
シャドーIT(Shadow IT)とは、会社が把握・許可していないソフトウェア・クラウドサービス・機器・アカウントを、社員が業務に使うことです。「影」という名のとおり、会社の管理の外側で使われるため、経営者や総務の担当者からは存在が見えません。
押さえておきたいのは、ほとんどの場合に悪意がないことです。仕事を早く終わらせたい、会社の道具が使いにくい、という理由で、便利な道具が善意で持ち込まれます。情報を持ち出す目的の内部不正とは、分けて考える必要があります。それでも問題になるのは、次の3つの構造があるからです。
- 守れない:会社が存在を知らないため、共有設定の点検や多要素認証の設定といった基本の対策が届きません
- 気づけない:そこから情報が漏れても、会社は漏れたこと自体に気づけず、調査や関係者への連絡も始められません
- 残り続ける:退職や契約終了の後も、個人アカウントの中に業務のデータが残り続け、会社は削除を確認できません
つまり問題は、特定のサービスの良し悪しではなく「管理の外にあること」です。同じサービスでも、会社が把握して設定を確認したうえで使うなら、それはシャドーITではなくなります。
中小企業でよくあるシャドーITの例4つ
弊社が中小企業のご相談の現場で見かける典型は、次の4つです。
| よくある例 | ありがちな場面 | 起きうること |
|---|---|---|
| 1. 個人のLINEでの業務連絡 | 「早いから」と現場との連絡が個人LINEのグループに | 顧客や案件の情報が私物スマートフォンに蓄積。退職後も残り、会社は削除を確認できない |
| 2. 個人のクラウド・個人メール | 自宅で作業するため、ファイルを私物アカウントに送る | 共有範囲を会社が点検できない。誤共有や乗っ取りが起きても気づけない |
| 3. 無料の生成AIサービス | 議事録の要約や文章の下書きを、個人利用の無料AIで | 入力内容の扱いが個人の設定まかせになる。会社としてルールの決めようがない |
| 4. 個人アカウントで作った自動化・フォーム | 担当者が善意で作ったフォームや自動集計をみんなで利用 | 所有権が会社になく、作った人の退職と同時に止まる。誰も直せない |
弊社はスプレッドシート・フォーム・業務の自動化のご相談を多く受けますが、その現場で繰り返し見てきたのは、退職した担当者や外注先の個人アカウントで作られたまま会社が所有していないファイルや自動化、誰でも見られる共有設定のままの回答シート、複数人で使い回される共有パスワード、担当者の交代時に引き継ぎ資料が無い、という状態です。どれも、道具が管理の外に置かれたことから始まっています。
アカウントと名義を会社で持つ方法はアカウントと名義を自社で持つ方法で、退職時にデータの所有権を移す手順は退職者のアカウント削除チェックリストで、公開状態のファイルの洗い出しはGoogleドライブの共有設定の点検方法で、それぞれ詳しく書いています。
脅威としての位置づけも確認しておきます。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれ、8位には「リモートワーク等の環境や仕組みを狙った攻撃」が入っています。個人の道具と会社の道具の境目が曖昧になる働き方の広がりと、シャドーITの問題は地続きです。

なぜ起きるのか。原因は「公式の手段が不便」なこと
使っている本人に理由を聞くと、だいたい同じ答えに行き着きます。会社の道具が遅い、使いにくい、そもそも用意されていない。つまりシャドーITは、社員のモラルの問題である前に、業務に必要な道具を会社が用意できていないことの裏返しです。
だからこそ、禁止だけの対応は逆効果になりがちです。禁止された道具は申告されなくなり、把握はさらに難しくなります。表向きは「使っていないこと」になっているのに実際は使われている、という、点検がいちばん届かない状態を自分で作ることになるからです。
働き方の変化も背景にあります。総務省は「テレワークセキュリティガイドライン」(第5版・2021年5月)で、クラウドサービスの普及やスマートフォンの活用で仕事の形が多様化したことを踏まえた対策の考え方を示し、セキュリティの専任担当がいない会社向けには「中小企業等担当者向けテレワークセキュリティの手引き(チェックリスト)」(第3版・2022年5月)も公開しています。会社の外で仕事をする場面が増えるほど、道具の線引きを決めていない会社には、個人の道具が自然に入り込みます。
なお、AIに作らせた業務ツールが個人の判断で導入されるケースも、同じ構図の新しい形です。便利さが先に立ち、情報の扱いの確認が後回しになります。ツール側で起きがちな問題はAIに作らせたツールの6つの落とし穴にまとめています。
現実的な対策は「把握する・用意する・棚卸しする」の3段階
対策は、取り締まりではなく次の順番で進めます。いずれも費用はかかりません。
- 1. 把握する(経営者または総務担当・30分):「業務で使っている道具とアカウントを、個人のものも含めて教えてほしい」と全員に聞きます。先に「申告しても責めない。便利なものは会社の道具にすることを検討する」と宣言しておくことが肝心です。責める姿勢では正直な答えは返ってきません
- 2. 用意する(経営者・申告の多いものから順に):よく使われていた道具から、会社契約のアカウント・会社が設定を確認したサービスに置き換えます。やむを得ず禁止する場合は、代わりに使ってよい道具をセットで示します
- 3. 棚卸しする(総務担当・月1回15分):「会社で使ってよい道具とアカウントの一覧」を1枚作り、月次で見直します。新しい道具が増えていないか、退職・契約終了した人のアカウントが残っていないかを確認します
一覧づくりには、公的なひな形が使えます。IPAが2026年3月に公開した「中小企業の情報セキュリティ対策ガイドライン」第4.0版には、付録として資産管理台帳のサンプルや「中小企業のためのクラウドサービス安全利用の手引き」が無料で公開されています。ゼロから様式を考える必要はありません。
月次の棚卸しは、退職者アカウントの確認と同じ日にまとめると続けやすくなります。すでに月1回の点検日を決めている会社なら、確認項目に「新しく使い始めた道具はないか」の1行を足すだけです。
「禁止の一覧」より「使ってよい一覧」を育てる
シャドーIT対策のゴールは、違反を見つけて取り締まることではありません。社員が隠れて道具を使う理由をなくすことです。使ってよい道具の一覧が業務の実態に合っていれば、わざわざ管理の外で使う動機は生まれません。一覧は一度作って終わりではなく、現場の「これが使いたい」を受け付けて育てていくものと考えてください。
一覧が育ってきたら、載っている道具のそれぞれに基本の対策(多要素認証・共有設定・バックアップ)を順に当てていきます。進め方は中小企業のセキュリティ対策は何から始めるかで、情報漏えいの原因全体の中でのシャドーITの位置づけは、連載初回の情報漏えいの原因ランキングでまとめています。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
把握の次は、「会社の道具」側の穴を点検する
使ってよい道具を揃えても、自社のサイトやツールの側が開いたままでは情報はそこから漏れます。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. 個人のLINEで業務連絡をするのは、やめるべきですか?
連絡の速さという利点の裏で、顧客や案件の情報が私物のスマートフォンに蓄積し、退職後も会社が削除を確認できない、という構造的な問題があります。すぐに全面移行が難しい場合も、「顧客の氏名や連絡先は書かない」「ファイルは会社のストレージで渡す」など、そこに流れる情報を絞ることから始めてください。会社として使う連絡手段を決めて案内することが、いちばんの対策です。
Q. 社員の私物スマートフォンやパソコンの業務利用は、禁止すべきですか?
一律の禁止か放任かではなく、「会社が条件を決めて許可する」仕組み(いわゆるBYOD)にするのが現実的です。画面ロックやOSの更新、紛失時の連絡といった条件を決め、どの業務までを私物で扱ってよいかを線引きします。条件を決めるときは、総務省のテレワークセキュリティガイドラインや中小企業向けの手引き(チェックリスト)に挙がっている項目が参考になります。
Q. シャドーITを見つけたとき、使っていた社員を注意すべきですか?
責めるより先に、「なぜ会社の道具ではなくそれを選んだのか」を聞いてください。答えの中に、会社の道具の不便さや、道具が用意されていない業務の実態が表れます。申告した人が不利益を受けると、次からは隠れて使われるだけです。便利だった道具は会社として正式な導入を検討する、という出口を作ることが再発防止になります。
Q. シャドーIT対策は、何から手を付ければよいですか?
最初の一歩は「聞くこと」です。責めない前提を宣言したうえで、業務で使っている道具とアカウントを全員に書き出してもらってください。30分で現状の地図ができます。そのうえで、自社のサイトやツールの側に穴がないかを外から確認したい場合は、弊社のセキュリティ診断(5,000円・税抜)で点検できます。