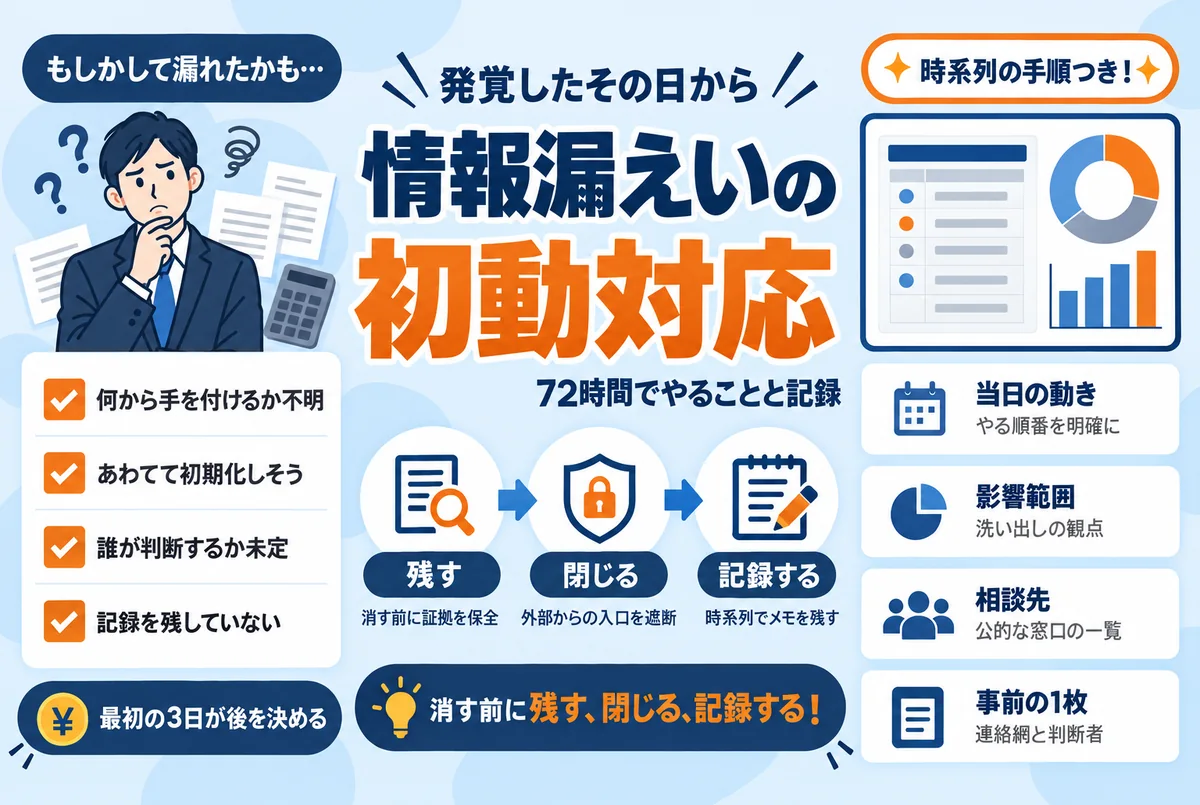
情報漏えいの初動対応——最初にやるのは「残す・閉じる・記録する」
最初に30秒で答えます。情報漏えいが発覚した直後にやることは、1. 消す前に証拠を残す、2. 外部からの入口を閉じる、3. 対応を時系列で記録する、の3つです。逆に、いちばんやってはいけないのは、不審なファイルをその場で削除したり、サーバーやパソコンを初期化したりすることです。記録が消えると、どこから入られたのか・何が漏れたのかを特定する材料と、後で関係者や行政に説明するための根拠が、両方失われます。原因が分からないまま復旧すれば、同じ入口からまた入られます。
この順序は公的な資料でも示されています。IPA(情報処理推進機構)の「中小企業の情報セキュリティ対策ガイドライン」(第4.0版)には、付録として全8ページの「中小企業のためのセキュリティインシデント対応の手引き」があり、対応を「検知・初動対応」「報告・公表」「復旧・再発防止」の3段階で整理しています。初動対応では、被害が広がる可能性がある場合にネットワークの遮断・対象機器の隔離・システムやサービスの停止を行うとしたうえで、「対象機器の電源を切る等、不用意な操作でシステム上に残された記録を消さないように」と明記しています(出典:IPA「中小企業のためのセキュリティインシデント対応の手引き」)。電源を切らずにネットワークから切り離す、が基本の形です。
「残してから対処する」という考え方は、ホームページの改ざんでもランサムウェア感染でも共通です。場面別の具体的な手順はホームページが改ざんされたか確認する方法とランサムウェア対策の備えと初動で書いたとおりです。本記事では「個人情報が漏れたかもしれない」場面を軸に、全体の流れを整理します。
発覚から72時間でやること——当日・3日以内・1週間の時系列
なぜ72時間(3日)を区切りにするのか。個人情報の漏えいで報告義務の対象になる場合、個人情報保護委員会への速報は発覚日から3〜5日以内が目安とされているからです(出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」)。最初の3日間で、状況の把握と報告の判断まで進める必要があります。やることを時系列で並べると次のとおりです。
| 時期 | やること | ポイント |
|---|---|---|
| 当日(発覚〜数時間) | 責任者と経営者に報告し、判断者を決める/証拠を残す(ログの書き出し・画面のスクリーンショット・現状のコピー)/入口を閉じる(ネットワーク遮断・サービス停止・パスワード変更)/時系列メモを書き始める | 削除・初期化は後回しにする。電源は切らずに切り離す |
| 3日以内 | 影響範囲を調べる(いつ・どこから・何が・何件)/公的窓口や専門家に相談する/報告義務の対象かを確認し、対象なら速報を出す | 判断に迷ったら、迷ったまま窓口に相談してよい |
| 1週間〜 | 確報と本人通知の準備/原因を塞いでから復旧/関係者への説明と再発防止策 | 確報の期限は発覚日から30日以内(不正目的のおそれがある場合は60日以内) |
弊社がある事業者の事故対応を支援したときも、順序はこの形でした。消す前に証拠を保全する → 外部からの入口を閉じる → 時系列を記録する → 影響範囲を洗い出す → 個人情報保護委員会へ速報、その後に確報 → 対象者への通知 → 認証情報の入れ替え → 不要になったデータの完全な削除。前半の「残す・閉じる・記録する」が崩れると、後半の報告も通知も根拠を失います。
時系列メモは、特別な様式は要りません。「何時に・誰が・何をしたか」を1行ずつ書くだけです。前出のIPAの手引きも、対応時に整理しておくべき事項として、発覚日時・発生日時・発生事象・対応経過・想定される原因・システム構成と運用状況・責任者と担当者を挙げています。この項目をメモの見出しにしておくと、そのまま報告書の下書きになります。

影響範囲の洗い出し——弊社の支援で実際に詰まった4つ
初動の中でいちばん時間がかかるのが、影響範囲の洗い出しです。「何人分の、どの情報が漏れたのか」が決まらないと、報告も通知も進みません。弊社が事故対応を支援した際、実務で実際に詰まったのは次の4つでした。
- 対象人数の数え方——登録データには重複登録やテスト用の登録が混ざっていて、「何人」と単純に数えられない。数え方の方針を先に決めてから集計する必要があった
- 漏えいした項目の洗い出し——データベースの項目一覧だけでは足りない。預かっていた画像に写っている情報も漏えいした項目に含めて数える必要があった
- 過去の対処の記録が無い——過去の担当者が行った対処の記録が残っておらず、何をどこまでやったのかを確認できなかった。調査の空白がそのまま残った
- 通知が届かない相手がいる——登録されたメールアドレスに打ち間違いがあり、通知を送っても届かない対象者がいた。通知文は対象者を層に分けて用意した
もうひとつの教訓は、削除したはずの画像の縮小版が別の場所に残っていたことです。「消したつもりのデータ」も影響範囲に含めて確認する必要があり、このケースでは削除の仕組み自体を直しました。
そして、この洗い出し全体の土台になるのがログです。保存期間が短いと「いつから・どこから」が特定できず、最悪の場合「全員に影響があったかもしれない」という前提で対応せざるを得なくなります。弊社が点検したあるWebサービスでも、ログの保存期間が短く侵入の時期を特定できませんでした(詳細はWebアプリの点検で見つかった3つの穴)。日頃の備えはログの保存期間はどれくらい必要?で解説しています。
相談先と報告先の一覧——1人で抱え込まない
初動対応は自社だけで完結させる必要はなく、早い段階で外部の窓口に相談した方が速く進みます。弊社が支援したケースでも、早めに個人情報保護委員会の窓口に相談したことで、判断に迷っていた点が解消しました。前出のIPAの手引きも、巻末で公的な相談窓口・報告先を一覧にしています。主なものは次のとおりです。
| 窓口 | 相談・報告できること |
|---|---|
| IPA サイバーセキュリティ相談窓口(企業組織向け) | インシデント発生時の初動対応を含む、セキュリティ全般の相談 |
| IPA 届出窓口 | ウイルス感染・不正アクセス被害の届出 |
| JPCERT/CC | インシデントに関する対応依頼(Webフォーム・メール) |
| 警察庁 サイバー事案のオンライン受付窓口 | 犯罪性がある場合の通報・相談 |
| 個人情報保護委員会 | 漏えい等報告(Webフォーム)と、報告要否などの相談 |
個人情報保護委員会への報告が義務になるのは、要配慮個人情報が含まれる場合、財産的被害が生じるおそれがある場合、不正の目的をもって行われたおそれがある場合、本人の数が1,000人を超える場合、の4類型(またはそのおそれ)とされています。ただし、自社の事案がどれに該当するかの判断は、本記事では断定できません。該当するかどうかは、個人情報保護委員会の相談窓口や専門家に確認してください。報告の類型・速報と確報の流れ・本人通知のやり方は、この連載で後日くわしく取り上げます。
なお、対応の手順をより体系的に整えたい場合は、JPCERT/CC(日本のセキュリティ事故対応の調整機関)が、インシデント対応の考え方と手順をまとめた「インシデントハンドリングマニュアル」などの資料を公開しています(出典:JPCERT/CC「CSIRTマテリアル」)。
事前に決めておく1枚——連絡網と判断者が初動の速さを決める
ここまでの手順は、事故が起きてから調べ始めると、それだけで1日が終わります。初動の速さを決めるのは、事前に1枚にまとめてあるかどうかです。A4で1枚、書くことは4つだけです。
- 1. 判断者:サービス停止や公表の最終判断を誰がするか(基本は経営者)。不在時の代理も決める
- 2. 社内の報告順:気づいた人 → 情報システム担当 → 経営者、のように矢印1本で書く。「報告した人を責めない」と添える
- 3. 外部の連絡先:保守会社・サーバー会社・上の表の公的窓口のURLと電話番号。契約書を探すところから始めない
- 4. システムと情報の一覧:どこに・何の個人情報が・何件くらいあるか。ログがどこに何か月残るかも1行添える
作る時間は30分、担当は情報システムを兼務している方で十分です。印刷して、サーバーが止まっても見られる場所に置いてください。あわせて、情報漏えいの原因ランキングの回で提案した月1回15分の点検に、「事故対応の1枚は最新か(担当の交代・サービスの追加を反映したか)」という1行を足せば、作りっぱなしを防げます。
事前の備えとしては、平時の点検も公的機関が具体的に示しています。IPAは2026年10月9日の注意喚起で、不正アクセスによる漏えい等の事案が相次いでいることを踏まえ、外部に公開しているアプリケーションのログを直近1か月、その後3か月と段階的に確認すること、多要素認証などの認証強化、そして「不要な情報は持たない」という原則のもと保有情報を必要最小限にすることを挙げています(出典:IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」)。持っていない情報は漏れません。保有データを減らすことが、事故時の影響範囲と対応の負担をそのまま小さくします。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
事故が起きる前に、「今の状態」を外から点検しておく
初動対応の質は、平時にどこまで把握できているかで決まります。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. 情報漏えいが疑われたら、まず何をすればよいですか?
最初にやることは「残す・閉じる・記録する」の3つです。ログの書き出しや画面のスクリーンショットで今の状態の証拠を残し、ネットワークからの切り離しやパスワード変更で外部からの入口を閉じ、何時に誰が何をしたかを時系列でメモに残します。不審なファイルの削除やパソコンの初期化は、調査と報告の材料を消してしまうため、先にやってはいけません。IPAの手引きも、対象機器の電源を切るなどの不用意な操作で記録を消さないよう明記しています。
Q. 個人情報保護委員会への報告は、どんな場合でも必要ですか?
すべての漏えいが報告対象になるわけではありません。報告が義務付けられるのは、要配慮個人情報が含まれる場合、財産的被害が生じるおそれがある場合、不正の目的をもって行われたおそれがある場合、本人の数が1,000人を超える場合、の4類型(またはそのおそれ)とされています。ただし、自社の事案が該当するかどうかの判断は難しいため、個人情報保護委員会の相談窓口や専門家に早めに確認してください。迷ったまま相談してかまいません。
Q. あわてて不審なファイルを消してしまいました。もう手遅れですか?
手遅れとは限りません。サーバー会社のバックアップ、別の場所に書き出されていたログ、メールの送受信記録など、残っている記録がないかを確認し、これ以上消さないことを最優先にしてください。そのうえで、何を・いつ消したかも含めて時系列のメモに正直に記録し、公的窓口や専門家に相談してください。消したこと自体より、その後の対応の記録が残っていないことの方が、後の説明を難しくします。
Q. 専任の担当者がいない会社は、何を準備しておけばよいですか?
A4で1枚、判断者・社内の報告順・外部の連絡先・システムと情報の一覧の4つを書いた紙を用意してください。作る時間は30分ほどで、印刷してサーバーが止まっても見られる場所に置きます。あわせて、ログが何か月残るかの確認と、使っていないデータを減らすことも有効な備えです。自社のサイトやツールの今の状態が分からない場合は、弊社のセキュリティ診断で、URLだけで外から点検できます。