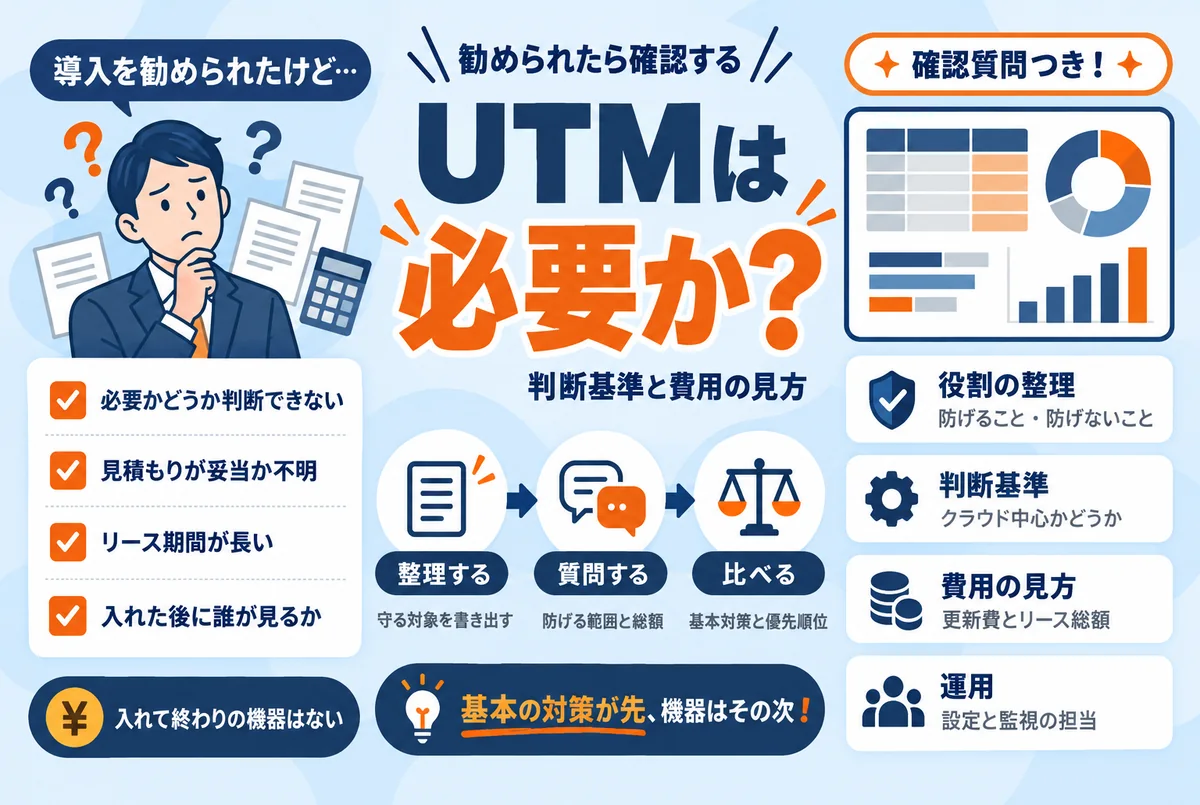
UTMとは?必要かどうかは「守る対象の場所」で決まる
UTM(Unified Threat Management、統合脅威管理)とは、ファイアウォール(社内と外部の通信の関所)、不正侵入の検知・防御、ウイルス対策、迷惑メール対策、Webサイトの閲覧制限といった複数の防御機能を1台にまとめた機器です。事務所のネットワークとインターネットの境目に設置し、出入りする通信をまとめて見張ります。
結論から言うと、UTMは「入れておけば安心」でも「中小企業には不要」でもありません。判断の軸は、守りたいものが事務所のネットワークの内側にあるかどうかです。社内にサーバーやNAS(ネットワーク接続の保存装置)があり、業務が事務所の中で完結している会社では、境目を見張る機器に意味があります。一方、メールもファイルも会計もクラウドで、ノートパソコンを持ち歩く働き方の会社では、守る対象の多くが事務所の外にあります。事務所の出入口を固めても、守りたいものに届きません。
もう1つの結論は、順番です。IPA(情報処理推進機構)は「中小企業の情報セキュリティ対策ガイドライン」(第4.0版、2026年3月27日公開)で、更新・ウイルス対策・パスワード・共有設定・バックアップ・手口を知る、という「情報セキュリティ6か条」を、はじめに取り組む対策として示しています。機器の導入を検討するのは、この基本が終わってからで十分です。進め方はセキュリティ対策は何から始める?基本の6つで解説しています。
ネットワークの入口が狙われているのは事実|警察庁の統計
UTMの提案資料でよく使われるのは「中小企業も狙われている」という説明です。これ自体は誇張ではありません。警察庁が2026年9月に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、2026年上半期のランサムウェア(データを使えなくして金銭を要求する攻撃)の被害報告は123件で、統計のある令和2年下半期以降の半期では最も多い件数でした。規模別の内訳は中小企業が79件で、大企業の31件を大きく上回ります。
注目すべきは入口です。同資料で感染経路が判明した36件のうち、VPN機器からの侵入が18件、リモートデスクトップからの侵入が9件と、ネットワークの出入口を通る侵入が4分の3を占めました。過去5年の合算でも485件中、VPN機器が293件、リモートデスクトップが105件で、合わせて約8割です。復旧に要した費用は、有効回答35件のうち1,000万円以上が21件と、小さくない金額になっています。
つまり「入口を見張る」というUTMの発想そのものは、統計と合っています。ただし、2つの注意点があります。
- セキュリティのための機器も、放置されれば入口になる——感染経路の中心であるVPN機器は、それ自体がネットワークの境目に置く機器です。UTMにもVPN機能を持つ製品があり、本体の更新(ファームウェア)が当たらないまま放置されれば、守るための機器が侵入口に変わります。ネットワーク機器の脆弱性情報は毎週のように公表されています(追い方は脆弱性とは?毎朝5分で情報を追う方法で解説しています)
- 入口を見張っても通る事故がある——クラウドの共有設定ミス、メールの誤送信、パスワードの使い回しによるアカウントの乗っ取りは、いずれも通常の業務通信としてUTMを通過します。件数の多い日常のミスは、機器では減りません
直近の動きも同じ方向を示しています。国内で不正アクセスによる個人情報漏えいの公表が相次いだことを受け、IPAは2026年10月9日に「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」という注意喚起を出しました。そこで挙げられている対策は、多要素認証などの認証の強化、アカウントの棚卸し、ログの取得内容と保持期間の見直しといった運用の点検が中心で、機器の追加ではありません。

判断基準|守る対象がどこにあるかを30分で書き出す
導入の可否を見積もりの金額から考え始めると、判断できなくなります。先に、自社の「守る対象」を書き出してください。経営者か総務の担当者が30分あれば、最初の版が作れます。書き出すのは次の4項目です。
- 社内にあるもの:サーバー、NAS、複合機、会計ソフトのデータ、顧客名簿など、事務所の中の機器に保存されているもの
- クラウドにあるもの:メール、ファイル置き場、会計、顧客管理など、社外のサービスに預けているもの
- 働き方:事務所の固定席が中心か、持ち歩きや在宅が多いか
- 外部に公開しているもの:ホームページ、予約システム、外部から接続できるVPNやリモートデスクトップ
書き出したら、次の表に当てはめます。分類は編集部によるもので、判断の出発点になる目安です。
| 会社の構成 | UTMの位置づけ | 先にやること |
|---|---|---|
| 社内にサーバーやNASがあり、業務が事務所内で完結 | 境目を見張る機器として検討する意味がある | 基本の6か条と、機器を運用する担当の確保 |
| 業務がクラウド中心で、端末を持ち歩く | 守る対象が事務所の外にあり、効果が限定的 | 各サービスの多要素認証と共有設定の点検 |
| 外部に公開しているサーバーやシステムがある | 見張り先の外に別の入口がある状態 | サーバー側の更新・設定の点検とログの保存 |
| 在宅勤務が多い | 事務所に置く機器では社外の端末を守れない | 端末側の対策と、接続経路の見直し |
業務がクラウド中心の会社は、まずクラウドの共有設定の点検から始めると、費用をかけずに大きな穴を塞げます。
勧められたら確認する6つの質問|費用は月額でなく総額で見る
本記事では、特定の製品や販売会社の評価はしません。その代わり、どの提案にも使える質問を用意しました。「回答が揃わないうちは契約しない」と決めておくだけで、判断の質が変わります。
- 1. 何を防げて、何は防げないか——メールの誤送信、クラウドの共有設定ミス、社外で使うノートパソコンは守れるか。防げないものを具体的に説明してくれる提案のほうが信頼できます
- 2. 機器本体の更新は誰が当てるか——ファームウェアの更新を販売店が行うのか、自社で行うのか。頻度と、更新が必要になったときの連絡方法も確認します
- 3. 設定と監視は誰がするか——異常があったとき、誰が気づき、誰に連絡が来るのか。検知のあとの対応(遮断や調査)は契約に含まれるのか
- 4. ログは残るか、取り出せるか——保存期間はどれくらいか。事故のときに自社で取り出せるか。ログが無いと原因を追えなくなります(詳しくはログの保存期間はどれくらい必要?)
- 5. 総額はいくらか——月額×契約期間に、初期費用・保守費・更新ライセンス費を足した金額。リースなら期間と中途解約の条件、期間満了後の扱いまで確認します
- 6. 契約が終わったらどうなるか——機器の返却・撤去の費用と、設定情報やログの引き渡し・削除の扱い
費用は月額の安さではなく総額で比べます。リース契約には、中途解約ができない、または解約時に残りの期間分の支払いが必要といった条件が付いていることがあります。契約年数分の総額を出したうえで、同じ金額で基本の対策(バックアップの保存先、パスワード管理ツール、保守の委託など)に何ができるかと見比べてください。
比較の物差しとして、公的な枠組みも使えます。IPAのサイバーセキュリティお助け隊サービス制度は、中小企業向けのサイバー攻撃対策に必要なサービスをまとめて提供する民間サービスを審査・登録する仕組みで、2021年から始まりました。基準を満たしたサービスには「お助け隊マーク」が付き、登録されたサービスの一覧が公開されています。導入時に補助金による支援制度があることも、同ページで案内されています。勧められたサービスをこの一覧と見比べるだけでも、提案内容を相対化できます。
順番を間違えない|基本の6つが先、機器はその次
ここまでをまとめます。UTMは「事務所のネットワークの出入口を見張る」道具であり、守る対象が内側にある会社には検討の価値があります。ただし、どの会社でも先にやることは同じです。事故原因の多く——更新の放置、パスワードの使い回し、共有設定のミス、誤送信——は、機器を足しても塞がりません。入れて終わりにできる機器は無く、運用する人が決まって初めて機能します。
- 今日(経営者または総務担当・30分):守る対象の4項目(社内・クラウド・働き方・外部公開)を書き出す
- 今週(担当者・15分):外部から接続できる入口(VPN、リモートデスクトップ、公開サーバー)を棚卸しし、使っていないものは閉じる
- 見積もりが手元にある場合(10分):上の6つの質問をそのまま販売店に送る。回答が揃ってから判断する
ランサムウェアへの備え(入口の点検と、復元できるバックアップ)はランサムウェア対策|今日やるべき備えと感染時の初動にまとめています。事故が起きてしまったときの初動対応と、個人情報保護委員会への報告の流れは、この連載で後日取り上げます。
本記事の内容は、2026年10月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
機器の購入を決める前に、いま開いている穴を点検する
UTMを入れるかどうかは、自社の守る対象と、いま開いている穴が見えてからのほうが判断しやすくなります。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. UTMとは何ですか?
UTM(統合脅威管理)とは、ファイアウォール、不正侵入の検知・防御、ウイルス対策、迷惑メール対策、Webサイトの閲覧制限といった複数の防御機能を1台にまとめた機器です。事務所のネットワークとインターネットの境目に置き、出入りする通信をまとめて見張ります。社内にサーバーやNASなど守る対象がある会社で、検討する意味が出てきます。
Q. UTMを入れれば、ウイルス対策ソフトやバックアップは不要になりますか?
不要にはなりません。UTMが見張るのは事務所のネットワークの出入口で、端末そのものの対策(ウイルス対策ソフトやOSの更新)や、事故が起きたときに戻す手段(バックアップ)とは役割が違います。また、クラウドの共有設定ミスやメールの誤送信は通常の業務通信としてUTMを通過するため、機器では防げません。役割の違いを前提に、重ねて使うものと考えてください。
Q. 業務がクラウド中心の小さな会社にも、UTMは必要ですか?
業務がクラウド中心で端末を持ち歩く働き方の場合、守る対象の多くは事務所の外にあり、事務所に置くUTMの効果は限定的です。先に各クラウドサービスの多要素認証と共有設定、端末の暗号化を整えるほうが、同じ費用でも守れる範囲が広がります。社内にサーバーやNASを置いている場合や、事務所の固定ネットワークで業務が完結している場合は、検討する意味があります。
Q. 販売店からリースでの導入を勧められています。何を確認すればよいですか?
月額ではなく、契約期間分の総額(月額×期間+初期費用+保守・更新費)で判断してください。あわせて、中途解約の条件、機器本体の更新を誰が当てるか、設定と監視の担当、ログを自社で取り出せるか、契約終了時の機器と設定情報の扱いを確認します。「回答が揃うまで契約しない」と決めておくと、急かされずに判断できます。