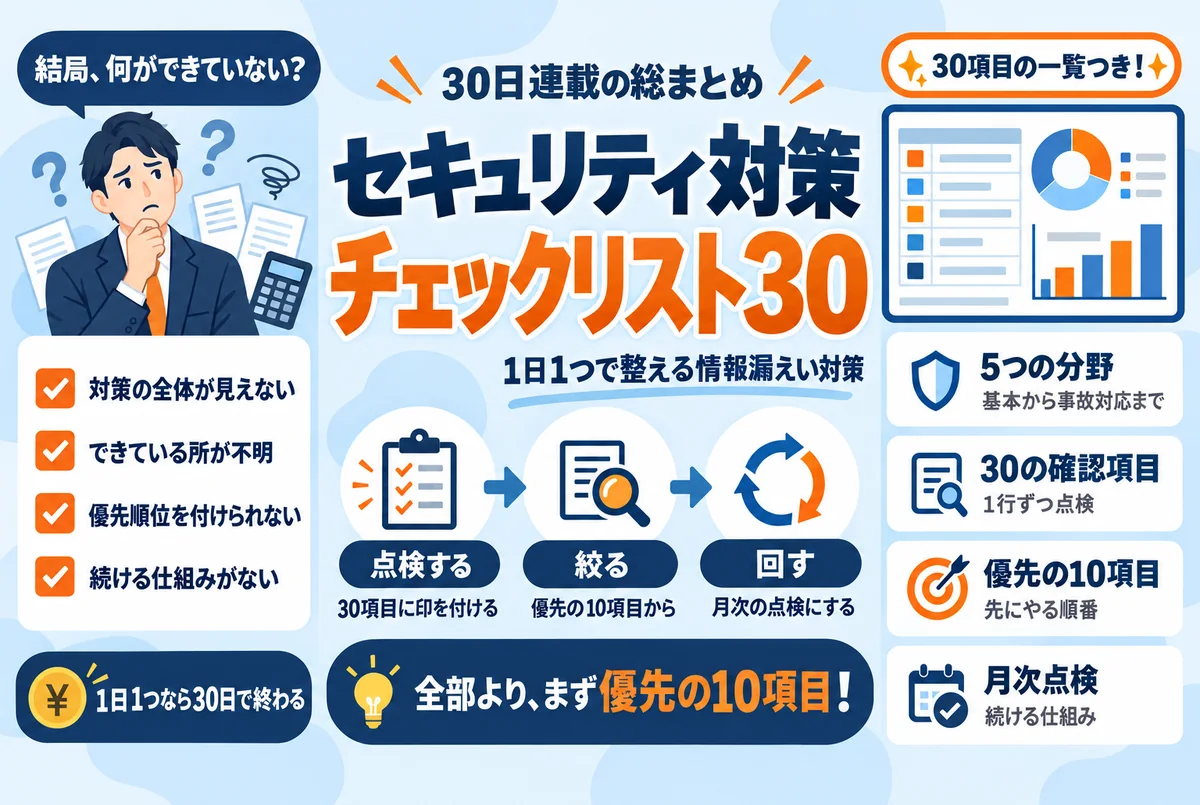
チェックリスト30の全体像——5つの分野と使い方
最初に全体像です。チェックリストは、連載のテーマを編集部が5つの分野に整理したものです。使い方は、各項目に「できている」「できていない」「わからない」の印を付けるだけです。
| 分野 | 中身 | 項目数 |
|---|---|---|
| 1. 基本の対策 | パスワード・多要素認証・退職者のアカウント・脅威を知る・道具への投資判断 | 9 |
| 2. メールと人の脅威 | フィッシング・ビジネスメール詐欺・誤送信・PPAP・サポート詐欺・ランサムウェア | 6 |
| 3. クラウドとWebサイト | バックアップ・共有設定・WordPress・改ざん・フォーム・ログ | 6 |
| 4. AIと外注 | 生成AIに入れる情報・シャドーIT・APIキー・外注先の確認・預かった書類 | 5 |
| 5. 事故対応と続け方 | 紛失時の対応・初動・報告義務・月次点検 | 4 |
ポイントは、「わからない」を「できている」に数えないことです。弊社の点検の経験では、事故につながる穴の多くは「誰も状態を把握していなかった項目」に潜んでいます。「わからない」が付いた項目こそ、確認する価値がいちばん高い項目です。
なお、IPA(情報処理推進機構)も公的なチェックリスト「5分でできる!情報セキュリティ自社診断」を公開しています(使い分けは最終章とFAQで触れます)。
先に取り組む「優先の10項目」——全部より、まずこの順番で
30項目を前に手が止まらないように、先にやる10項目を抜き出しました。選んだ基準は、公開統計で件数と被害が大きい原因——外部からの不正アクセスの入口と、日常業務のミス——に直結することです(統計の内訳は情報漏えいの原因ランキングをご覧ください)。
| 順 | 確認すること | 詳しい回 |
|---|---|---|
| 1 | OSとソフトの更新が当たっているか。更新の担当者と頻度が決まっているか | 基本の6つ |
| 2 | メールとクラウドに多要素認証を設定したか | 多要素認証とは |
| 3 | パスワードの使い回しをやめ、管理ツールへ移したか | 会社のパスワード管理 |
| 4 | 退職者・外注先のアカウントが残っていないか | 退職者のアカウント削除 |
| 5 | バックアップが取れていて、復元テストまでしたか | バックアップの3-2-1ルール |
| 6 | 「リンクを知っている全員」の共有ファイルを洗い出したか | 共有設定の点検 |
| 7 | メールの送信保留(取り消せる時間)を設定したか | 誤送信の対策 |
| 8 | WordPressなど自社サイトの本体・プラグインを更新したか | WordPressの対策10項目 |
| 9 | ログの保存期間を確認し、初期設定のままにしていないか | ログの保存期間 |
| 10 | 事故が起きたときの連絡網と判断者を1枚に書いたか | 第28回(初動対応) |
1〜7は費用をかけずに始められ、総務や情報システムを兼務している方が項目ごとに15〜60分を見込めば進められる内容です。8と9は、保守を外注している場合、「更新は誰が・いつやっていますか」「ログはどれくらい残っていますか」と質問するだけでも前進します。答えが返ってこないこと自体が、重要な点検結果です。

分野別チェックリスト30——1行ずつ、該当する回につなげて
ここからが本体の30項目です。できていない・わからない項目は、右の列の該当する回を読んで手を動かしてください。分野の分け方は編集部によるものです。
分野1:基本の対策(9項目)
| No. | 確認すること | 詳しい回 |
|---|---|---|
| 1 | 情報漏えいの主な原因を説明できるか | 原因ランキング |
| 2 | IPAの「情報セキュリティ6か条」を一通り実施したか | 何から始めるか |
| 3 | SECURITY ACTIONの宣言を検討したか | SECURITY ACTIONとは |
| 4 | パスワードを長く・使い回さず・ツールで管理しているか | パスワード管理 |
| 5 | 重要なサービス5つに多要素認証を設定したか | 多要素認証とは |
| 6 | 退職・契約終了時のアカウント削除手順があるか | アカウント削除 |
| 7 | 最新の10大脅威のうち自社に関係する上位3つを特定したか | 10大脅威の読み解き |
| 8 | 「脆弱性」の意味と、更新情報の追い方を知っているか | 脆弱性とは |
| 9 | 機器の導入を勧められたとき、確認する質問を持っているか | 第27回(UTMの判断基準) |
分野2:メールと人の脅威(6項目)
| No. | 確認すること | 詳しい回 |
|---|---|---|
| 10 | フィッシングの見分け方5つを社員に配ったか | 見分け方5つ |
| 11 | 振込先変更の連絡は別経路で確認するルールがあるか | ビジネスメール詐欺 |
| 12 | 誤送信を仕組みで減らす設定(送信保留など)を入れたか | 誤送信の対策 |
| 13 | パスワード付きZIP(PPAP)をやめる方針を決めたか | PPAPの代替 |
| 14 | 偽の警告画面(サポート詐欺)の対処を社内で共有したか | サポート詐欺の対処 |
| 15 | ランサムウェアの入口(遠隔接続・古い機器)を点検したか | ランサムウェア対策 |
分野3:クラウドとWebサイト(6項目)
| No. | 確認すること | 詳しい回 |
|---|---|---|
| 16 | バックアップを3-2-1の考え方で持ち、復元テストをしたか | 3-2-1ルール |
| 17 | 公開状態のままの共有ファイルを洗い出したか | 共有設定の点検 |
| 18 | 自社サイトの更新・ログイン保護・バックアップを確認したか | WordPressの対策 |
| 19 | サイト改ざんの兆候と無料の確認手段を知っているか | 改ざんの確認方法 |
| 20 | 問い合わせフォームのスパム対策を重ねて運用しているか | フォームのスパム対策 |
| 21 | ログの種類・保存期間・保存先を決めているか | ログの保存期間 |
分野4:AIと外注(5項目)
| No. | 確認すること | 詳しい回 |
|---|---|---|
| 22 | 生成AIに入力してよい情報の3区分を決めたか | 入力NGの情報 |
| 23 | 会社が把握していないツール利用(シャドーIT)を棚卸ししたか | シャドーITとは |
| 24 | APIキーなどの秘密情報がコードや共有ファイルに直書きされていないか | APIキー漏えいの対処 |
| 25 | 外注先に契約前の10の質問を送ったか | 外注のチェックリスト |
| 26 | 預かった本人確認書類などの保管・削除ルールを決めたか | 本人確認書類の保管 |
分野5:事故対応と続け方(4項目)
| No. | 確認すること | 詳しい回 |
|---|---|---|
| 27 | パソコン紛失時の当日の対応と事前設定(暗号化)を整えたか | 紛失時の対応 |
| 28 | 事故発覚時の初動(保全・遮断・記録)と連絡網を1枚にしたか | 第28回(初動対応) |
| 29 | 漏えい時の報告・本人通知の制度と相談窓口を知っているか | 第29回(報告義務) |
| 30 | この30項目を月次点検として回す日と担当を決めたか | 本記事の最終章 |
リンクのない回(第27回〜第29回)は、本記事の執筆時点で未公開のため予告にとどめています。公開後は、Journalの記事一覧(セキュリティ対策タグ)からお読みいただけます。
点検で見つかる穴の正体は「見る人がいない期間」
30項目は多く見えますが、連載を通じて繰り返し見えてきた構造はひとつです。弊社が開発を引き継いだあるWebサービスの着手前点検では、第三者が設置した不正なプログラム、外部から接続を試せる状態のデータベース、ログインなしで表示できる預かり画像が見つかりました。改ざん検知は入っていたのに設定エラーで止まったままでした。サービスは何事もなく動き続けていて、納品後に中を見る人がいない期間が続いていた——それが共通の原因です。
事故対応を支援した経験でも、差がつくのは平時の整え方でした。ログが残っていなければ影響範囲を絞り込めず、登録データに重複や打ち間違いがあれば、対象者の集計と通知に時間を取られます。チェックリストの各項目は「事故を防ぐ」だけでなく、起きてしまったときの対応を軽くする備えでもあります。
弊社自身も、このチェックリストと同じことを自社で回しています。IPAの「SECURITY ACTION」で宣言を行い、情報セキュリティ基本方針を自社サイトで公開しています。SECURITY ACTIONは一つ星と二つ星の2段階があり、一つ星は「情報セキュリティ6か条」に取り組むことを宣言するもので、対策の実施前でも申し込めます(出典:IPA SECURITY ACTION「一つ星」を宣言する)。ほかにも、IPAとJPCERT/CCの脆弱性情報を毎朝自動で収集して自社と保守先に関係するものを拾う、問い合わせフォームのスパム対策を週次で見直す、APIキーなどの秘密情報をプログラムから分離する、といった運用を続けています。どれも「繰り返し見る」仕組みにした点が共通です。
30項目を「月1回・15分の点検」に変える続け方
チェックリストは、一度埋めて終わりでは古くなります。退職者は出ますし、共有ファイルは増え、更新は毎月届きます。そこで最終回の提案は、この30項目を月次点検に変えることです。今日やることは次の3つで、合計1時間かかりません。
- 1. 印を付ける(30分・経営者または総務担当):30項目に「できている・できていない・わからない」の印を付ける。わからない項目は、保守先や外注先への質問として書き出す
- 2. 優先の10項目から埋める日を決める(10分・経営者):できていない項目のうち優先の10項目に入るものから、「誰が・いつまでに」をカレンダーに入れる
- 3. 月1回の点検日を決める(5分・経営者):毎月同じ日に15分、変化の速い項目だけ見直す。退職者のアカウント(No.6)、更新(No.2・18)、バックアップ(No.16)、共有設定(No.17)の5行が月次の定番です
併用する公的資料は、IPAの「中小企業の情報セキュリティ対策ガイドライン」が土台です。2026年3月27日公開の第4.0版では、従来の「情報セキュリティ5か条」に「バックアップを取ろう!」が加わって6か条になりました。経営者編と実践編で構成され、付録には「5分でできる!情報セキュリティ自社診断」や情報セキュリティ基本方針のひな形が用意されています(出典:IPA 中小企業の情報セキュリティ対策ガイドライン)。
30日間の連載はこれで最終回です。ニュースに不安になるより、手元の30項目に印を付けて「わからない」を1つずつ減らす方が、自社を守る近道です。まず今日、30分だけ時間を取ってください。
本記事の内容は、2026年11月時点で公表されている資料をもとに編集部が整理したものです。最新の情報は各出典でご確認ください。
チェックリストの「わからない」を、点検で「わかる」に変える
30項目のうち「できていない」より怖いのは「わからない」が並ぶ状態です。セキュリティ診断は5,000円(税抜)の固定料金で、サイトのURLだけで始められます。点検後の更新・バックアップ・監視は、月額9,800円(税抜)からの保守で引き受けます。
セキュリティ診断の内容を見る →よくある質問
Q. 30項目もあります。何から始めればよいですか?
全部を一度にやる必要はありません。まず30項目に「できている・できていない・わからない」の印を付けてください(30分程度)。次に、本文の「優先の10項目」に入るものから埋めます。OSとソフトの更新や多要素認証の設定は、費用をかけずにその週のうちに進められます。
Q. 専任のIT担当者がいなくても続けられますか?
続けられます。総務や情報システムを兼務している方が、月1回15分で回す想定です。毎月見るのは、退職者のアカウント・更新・バックアップ・共有設定など変化の速い数行だけで、残りは四半期や年1回の確認で足ります。
Q. 「わからない」の印が多くなりました。どうすればよいですか?
「わからない」が多いのは、保守や管理を外注している会社では普通のことです。まず、わからない項目をそのまま質問文にして、保守先・外注先に送ってください(例:「ログはどれくらい残っていますか」)。回答が得られない、または自社サイトの状態を外部から確認したい場合は、弊社のセキュリティ診断(5,000円・税抜)でサイトのURLだけで点検できます。
Q. IPAの自社診断と、このチェックリストはどう違いますか?
IPAの「5分でできる!情報セキュリティ自社診断」は、中小企業の情報セキュリティ対策ガイドラインの付録として公開されている公的なチェックリストです。本記事の30項目は、連載で扱った実例と手順に沿って、各項目から該当する解説記事へ進める形にした編集部版です。公的な様式が必要な場面ではIPAの自社診断を、手を動かす順番を知りたい場面では本記事を使ってください。